Ein Registrierungsformular kann zur Schwachstelle werden, wenn Sicherheitslücken oder kompromittierte Konten Informationen offenlegen, die eine App erhebt. Die Angst vor Datenlecks bei der App-Registrierung ist nachvollziehbar, besonders wenn ein Dienst nach persönlichen Angaben oder Zugangsdaten fragt. Das Risiko hängt davon ab, welche Daten die App erhebt und wie sie diese schützt.
Es ist verständlich, sich zu fragen, was mit Ihren Informationen geschieht, nachdem Sie ein Konto angelegt haben. Dieser Artikel erklärt, wie verbreitete Sicherheitsschwächen zu Datenlecks führen können, welche Arten von Daten offengelegt werden können und wie sich Datenschutz- und Meldevorschriften je nach Rechtsordnung unterscheiden.
Sie erfahren außerdem, wie Schutzmaßnahmen wie Verschlüsselung, Zugriffskontrollen und Multi-Faktor-Authentifizierung das Risiko senken können und warum der Registrierungsprozess einer App wichtig ist. Ziel ist es zu erklären, was ein Datenleck für Nutzer bedeuten kann und wie Sie Datenschutz-Abwägungen treffen, bevor Sie Informationen teilen.
Das Wichtigste in Kürze
- Erkennen Sie, wie Schwachstellen wie SQL-Injection und schwache Login-Schutzmechanismen App-Daten gefährden können.
- Erfahren Sie, warum offengelegte E-Mail-Adressen und Passwörter Risiken über die App hinaus schaffen können, in der sie erhoben wurden.
- Erkennen Sie, wie die Art der von einer App gespeicherten Informationen die möglichen Folgen eines Datenlecks beeinflusst.
- Verstehen Sie, warum sich Meldepflichten bei Datenlecks und Datenschutzvorschriften je nach Rechtsordnung unterscheiden können.
Inhaltsverzeichnis
- Verschlüsselung und technische Sicherheitslücken
- Bei Datenlecks gestohlene Informationen
- Offenlegung sensibler Kundendaten
- Wie häufig sind Datenlecks mit Registrierungsdaten mobiler Apps?
- Anosim: SMS Activation
Verschlüsselung und technische Sicherheitslücken
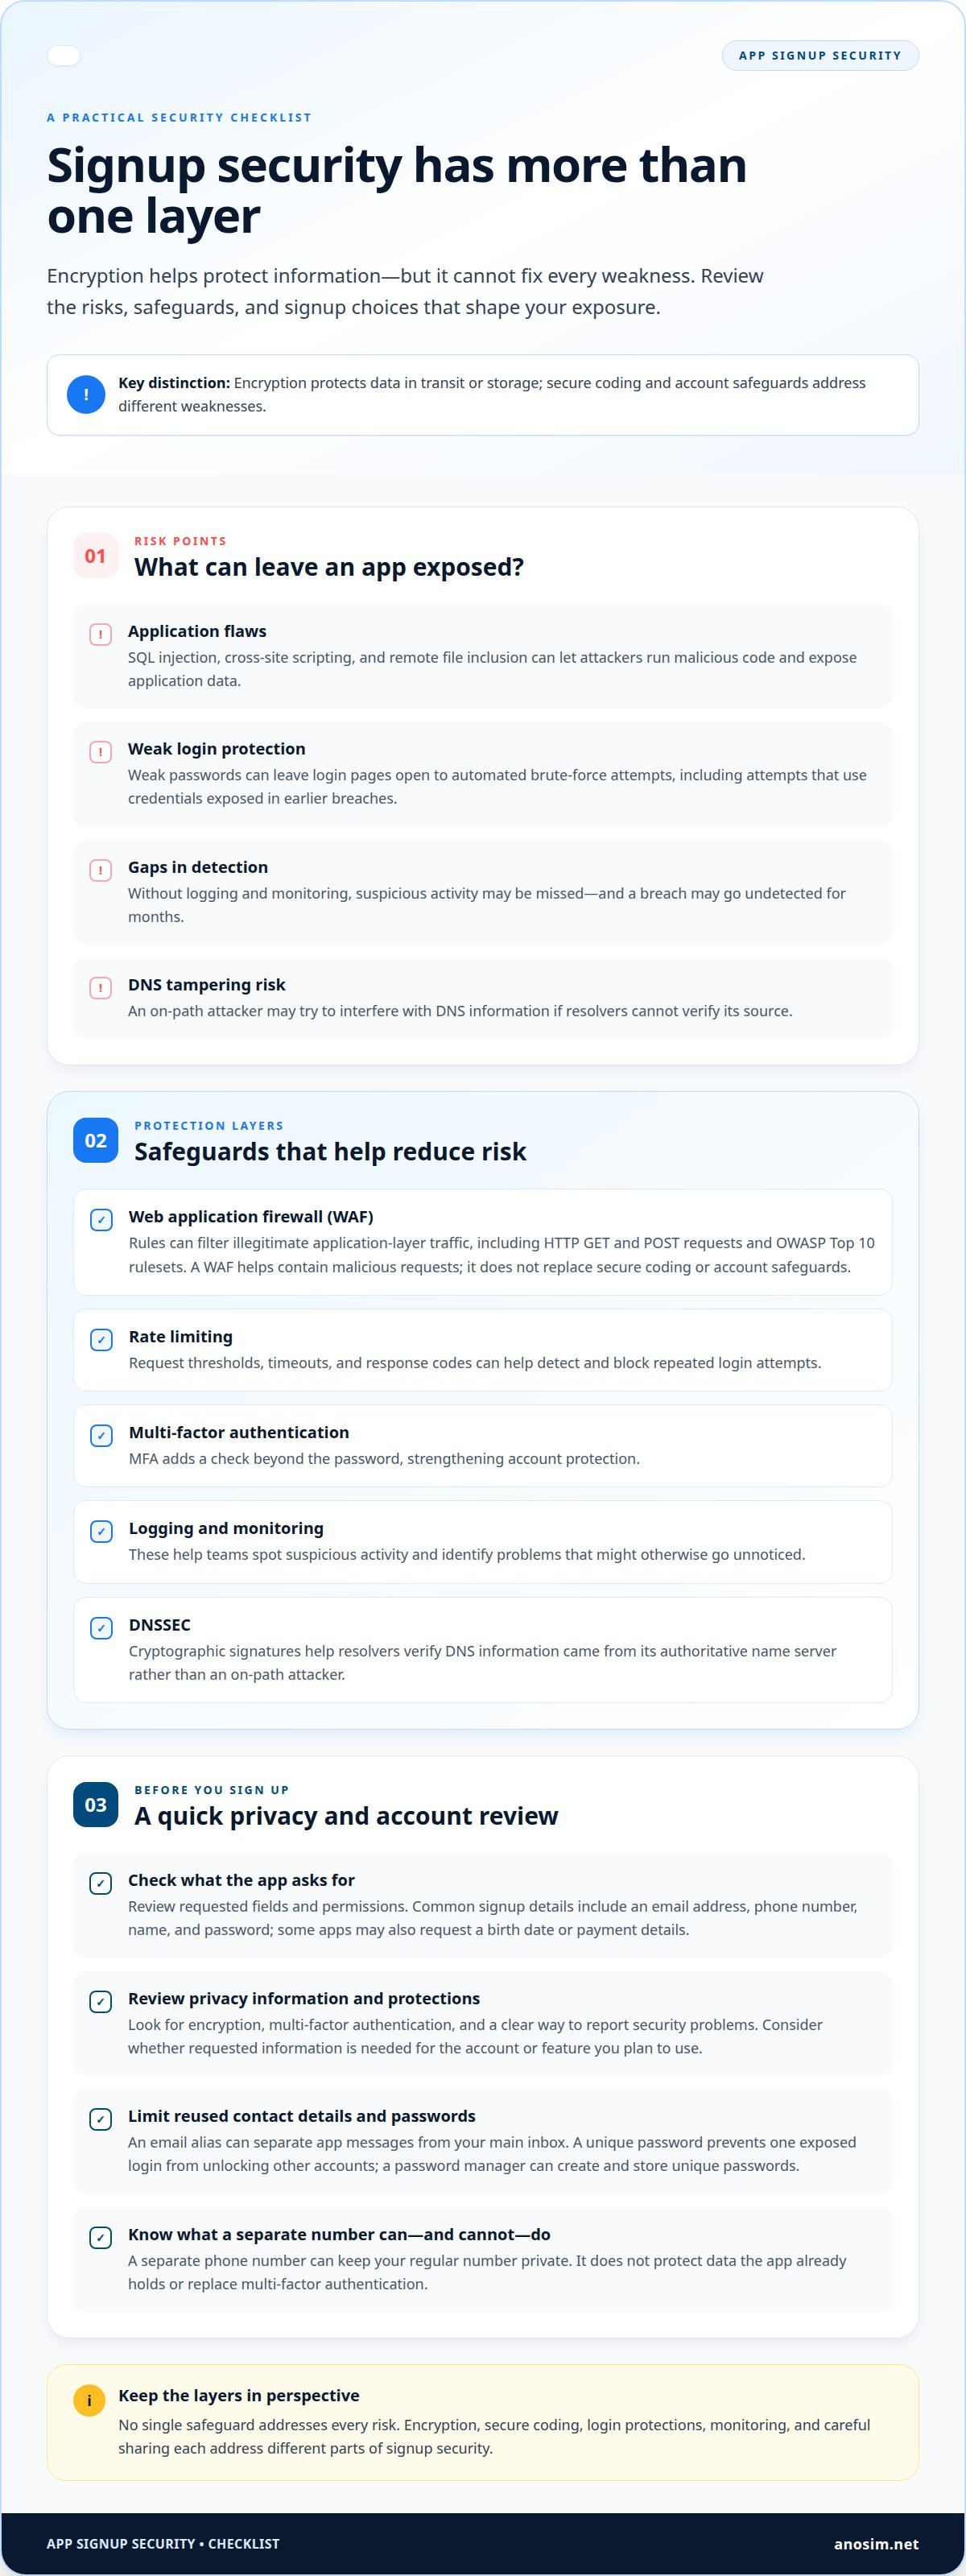
Verschlüsselung schützt Daten bei der Übertragung oder Speicherung, kann aber nicht jede Schwachstelle einer App beheben. SQL-Injection, Cross-Site-Scripting und Remote File Inclusion können es Angreifern ermöglichen, Schadcode auszuführen und Anwendungsdaten offenzulegen. Die Angst vor Datenlecks bei der App-Registrierung läuft oft auf die Frage hinaus, ob eine App Schutzmaßnahmen über die Verschlüsselung hinaus einsetzt.
Eine Web Application Firewall kann unzulässigen Datenverkehr auf Anwendungsebene über Regeln für HTTP-GET- und POST-Anfragen filtern, einschließlich OWASP-Top-10-Regelsätzen. Sie hilft, schädliche Anfragen abzufangen, ersetzt aber weder sichere Programmierung noch Schutzmaßnahmen für Konten. Schwache Passwörter machen Login-Seiten zudem anfällig für automatisierte Brute-Force-Versuche mit Zugangsdaten, die bei früheren Datenlecks offengelegt wurden.
Rate Limiting kann wiederholte Anmeldeversuche anhand von Anfrage-Schwellenwerten, Timeouts und Antwortcodes erkennen und blockieren. Multi-Faktor-Authentifizierung ergänzt das Passwort um eine weitere Prüfung. Protokollierung und Überwachung helfen Teams, verdächtige Aktivitäten zu erkennen – ein Bereich, in dem Sicherheitsspezialisten wie cyberone.security Managed Detection and Response anbieten –, denn ohne fortlaufende Überwachung kann ein Datenleck monatelang unentdeckt bleiben. DNSSEC nutzt kryptografische Signaturen, damit Resolver überprüfen können, dass DNS-Informationen vom autoritativen Nameserver stammen und nicht von einem Angreifer auf dem Übertragungsweg.
Datenschutz und Sicherheit einer App bewerten
Bewerten Sie Datenschutz und Sicherheit einer App vor der Registrierung, indem Sie ihre Datenanfragen, Schutzmaßnahmen und Kontoeinstellungen prüfen. Eine App erhebt unter Umständen mehr, als sie für die Kontoerstellung benötigt. Die Angst vor Datenlecks bei der App-Registrierung kann Anlass für eine gezielte Prüfung sein: Lesen Sie die Datenschutzhinweise, prüfen Sie die angeforderten Berechtigungen und achten Sie auf Verschlüsselung, Multi-Faktor-Authentifizierung und einen klaren Weg, Sicherheitsprobleme zu melden. Diese Prüfungen helfen Ihnen, Ihr Risiko einzuschätzen, bevor Sie Kontaktdaten eingeben.
Schutzmaßnahmen für Kontaktdaten und Passwörter bei der Registrierung
E-Mail-Aliasse, separate Telefonnummern und Passwort-Manager können helfen, weniger persönliche Kontaktdaten mehrfach zu verwenden und Ihre Zugangsdaten zu schützen. Wie nützlich sie sind, hängt von den Registrierungsanforderungen ab und davon, wie Sie die Kontowiederherstellung handhaben. Ein Alias kann die Nachrichten einer App von Ihrem Hauptpostfach trennen, während ein eindeutiges Passwort verhindert, dass ein offengelegter Login weitere Konten zugänglich macht. Ein Passwort-Manager kann eindeutige Passwörter erstellen und speichern. Eine separate Nummer kann Ihre reguläre Nummer privat halten, schützt aber keine Daten, die die App bereits gespeichert hat, und ersetzt keine Multi-Faktor-Authentifizierung.
Bei Datenlecks gestohlene Informationen
Ein Datenleck kann Registrierungsdaten direkt offenlegen oder sie mit anderswo gestohlenen Informationen verknüpfen. Die Folgen hängen davon ab, welche Datensätze Angreifer erlangen und ob Nutzer Zugangsdaten mehrfach verwendet haben.
Collection 1 zeigt, wie Datensätze aus Datenlecks alte und neu offengelegte Informationen kombinieren können. Als sie im Januar 2019 online auftauchte, enthielt sie 773 Millionen E-Mail-Adressen und 21 Millionen Passwörter aus bereits bekannten Datenlecks. Hinzu kamen 140 Millionen Adressen und 10 Millionen Passwörter, die in früheren Veröffentlichungen nicht enthalten waren. Eine vertraute E-Mail-Adresse kann daher zusammen mit Zugangsdaten auftauchen, die von verschiedenen Diensten stammen.
Wie oft Registrierungsdaten von Datenlecks betroffen sind
Die Häufigkeit von Datenlecks beschreibt, wie oft Organisationen Kundendaten verlieren oder offenlegen, wobei die verfügbaren Zahlen App-Registrierungen nicht gesondert ausweisen. Diese Unterscheidung ist wichtig: Eine allgemeine Gesamtzahl von Vorfällen kann das Ausmaß der Offenlegung zeigen, nicht aber das konkrete Risiko des Registrierungsformulars einer bestimmten App. 2022 kompromittierten mehr als 1.800 Vorfälle mit Kundendaten in den USA Daten von über 400 Millionen Personen.
Auch soziale Netzwerke waren von großen Datenlecks betroffen. Beim Datenleck von LinkedIn im Jahr 2012 wurden E-Mail-Adressen und verschlüsselte Passwörter von 117 Millionen Nutzern offengelegt. Das Beispiel zeigt, dass eine App oder ein Netzwerk Kontodaten offenlegen kann, selbst wenn Passwörter verschlüsselt sind. Welche Art von Informationen offengelegt wird, ist je nach Vorfall unterschiedlich.
Datenlecks bei Apps und Unternehmen prüfen
Um ein Datenleck zu prüfen, suchen Sie nach Vorfallsmeldungen der Organisation und vergleichen Sie diese mit seriöser öffentlicher Berichterstattung. So können Sie feststellen, ob Ihre Kontodaten betroffen sein könnten. Durchsuchen Sie die offizielle Website der App und deren Support-Mitteilungen nach Hinweisen auf Datenlecks und suchen Sie anschließend nach Berichten, die das Unternehmen und die betroffenen Daten nennen.
Gleichen Sie die Meldung mit der E-Mail-Adresse ab, mit der Sie sich registriert haben, und mit den Details des Vorfalls. Eine allgemeine Warnung zu einem Unternehmen bedeutet nicht zwingend, dass Ihr konkretes Konto betroffen ist. Gehen Sie mit unaufgeforderten Nachrichten zu Datenlecks vorsichtig um: Angreifer können die Sorge vor Datenlecks ausnutzen, um Phishing-Versuche glaubwürdig wirken zu lassen.
Auf offengelegte Registrierungsdaten reagieren
Reagieren Sie, indem Sie Konten absichern, die die offengelegten Daten verwenden, und weiteren Missbrauch begrenzen. Wurde ein Passwort offengelegt, ändern Sie es im betroffenen Konto und überall dort, wo Sie es ebenfalls verwendet haben. Wählen Sie ein eindeutiges neues Passwort und aktivieren Sie die Multi-Faktor-Authentifizierung, wo sie verfügbar ist. Gestohlene Zugangsdaten werden unter Umständen auf anderen Login-Seiten ausprobiert, deshalb sind diese Schritte wichtig.
Wurde Ihre E-Mail-Adresse offengelegt, achten Sie auf Nachrichten, die sich als die App ausgeben oder auf den Vorfall Bezug nehmen. Öffnen Sie keine unerwarteten Links und geben Sie keine Zugangsdaten über eine Nachricht preis. Prüfen Sie Kontoaktivitäten und Zahlungsbelege, falls diese Daten betroffen waren, und folgen Sie der Meldung des Unternehmens, um zu erfahren, welche Daten offengelegt wurden.
Offenlegung sensibler Kundendaten
Die Folgen eines Datenlecks hängen davon ab, welche Kundendaten kompromittiert werden und wie sie genutzt werden könnten. Registrierungsdaten können ein Online-Profil mit einer realen Person, einem Postfach oder einem anderen Konto verknüpfen.
Bei der Registrierung erhobene personenbezogene Daten
Registrierungsdaten sind die Informationen, die eine App anfordert, um ein Konto zu erstellen oder zu verifizieren. Typische Beispiele sind E-Mail-Adresse, Telefonnummer, Name und Passwort. Je nach Zweck des Kontos fragt eine App möglicherweise auch nach dem Geburtsdatum oder nach Zahlungsdaten. Wenn Sie wissen, welche Felder Pflicht sind, können Sie notwendige Kontoangaben von Details unterscheiden, die Sie nicht teilen möchten.
Prüfen Sie jedes Formularfeld, bevor Sie es absenden. Fragt ein Dienst bei der Registrierung nach Zahlungsdaten, überlegen Sie, ob diese für die geplante Funktion nötig sind. Ein Profil, das Name, Geburtsdatum und Kontaktdaten kombiniert, kann mehr über eine Person verraten als eine E-Mail-Adresse allein.
Risiken bei der Weitergabe persönlicher Informationen
Persönliche Informationen sind gefährdet, wenn ein Angreifer auf gespeicherte Datensätze zugreift oder eine unverschlüsselte Sitzung abfängt. Unverschlüsselte Kundensitzungen können zum Beispiel Passwörter und Kreditkartennummern offenlegen. Ein kompromittiertes E-Mail-Konto kann einem Angreifer außerdem helfen, Passwort-Zurücksetzungen ins Visier zu nehmen oder überzeugende Nachrichten im Namen der App zu versenden.
Das Ausmaß eines Lecks kann dazu führen, dass offengelegte Datensätze leichter verbreitet und missbraucht werden. 2025 behauptete die Gruppe Everest, Zugriff auf 343 GB interner und Kundendaten von Under Armour erlangt zu haben. Fast 192 Millionen Datensätze von Under Armour wurden später online veröffentlicht, nachdem Lösegeldforderungen nicht erfüllt worden waren. Das Beispiel zeigt, wie die Offenlegung von Kundendaten über das Registrierungsformular hinausreichen kann.
Begrenzen Sie unnötige Offenlegung, indem Sie nur teilen, was für die Kontoerstellung erforderlich ist. Verwenden Sie ein eindeutiges Passwort und lassen Sie optionale Profilangaben leer, sofern es dafür keinen klaren Zweck gibt. Fragt eine App nach Ihrer Telefonnummer, überlegen Sie, ob Sie diese Kennung mit dem Konto verknüpfen möchten. Die richtige Entscheidung hängt von den Funktionen der App ab und davon, welche Informationen sie für den Zugang verlangt.
Wie häufig sind Datenlecks mit Registrierungsdaten mobiler Apps?
Es gibt keine einzelne Zahl, die ausschließlich Datenlecks bei Registrierungsformularen mobiler Apps erfasst. Allgemeinere Statistiken zu Datenlecks liefern Kontext, fassen aber unterschiedliche Organisationen, Vorfälle und Arten von Datensätzen zusammen. Eine gemeldete Quote von Datenlecks kann Ihnen nicht die genaue Wahrscheinlichkeit nennen, dass eine bestimmte App Ihre Registrierungsdaten offenlegt. Betrachten Sie stattdessen, wie Apps Daten speichern, sich mit anderen Diensten verbinden und reagieren, wenn ein Konto oder ein Zulieferer kompromittiert wird.
Drittanbieter sind Teil dieses Risikobildes. Laut dem Verizon DBIR 2025 sind Datenlecks bei Drittanbietern an 30 % aller Datenlecks beteiligt. Organisationen nutzen zudem im Durchschnitt über 100 verschiedene SaaS-Anwendungen, was das Netz an Diensten erweitert, die Geschäftsinformationen verarbeiten können. Für App-Nutzer bedeutet das, dass Registrierungsdaten in verbundenen Systemen gespeichert oder verarbeitet werden können, nicht nur in der sichtbaren Oberfläche der App. Die Statistik bedeutet nicht, dass 30 % der App-Registrierungen von Datenlecks betroffen sind.
Auch Angriffsmethoden helfen zu erklären, warum sich offengelegte Informationen verbreiten können. IBM nennt Phishing als Ursache für 16 % der Datenlecks. Eine überzeugende Nachricht kann eine Person dazu bringen, Zugangsdaten preiszugeben oder einem Link zu einer gefälschten Login-Seite zu folgen. BlackFog berichtet von Datenexfiltration bei 96 % der Ransomware-Angriffe. Exfiltration bedeutet, dass Angreifer Informationen aus einem betroffenen System abziehen, was ein Risiko über eine vorübergehende Dienstunterbrechung hinaus schafft. Diese Zahlen beschreiben allgemeine Muster von Datenlecks, keine app-spezifischen Vorfälle bei der Registrierung.
Auch der rechtliche Schutz unterscheidet sich je nach Ort. Seit 2018 haben alle 50 US-Bundesstaaten Gesetze zu Datenlecks. Das kalifornische Recht verpflichtet betroffene Personen oder Unternehmen, die von einem Datenleck Betroffenen ohne unangemessene Verzögerung und unmittelbar nach der Entdeckung zu benachrichtigen. Das EU-Datenschutzrecht von 2018 soll Unternehmen und Datenhändler dazu bringen, ernsthafter zu prüfen, welche Informationen sie erheben und speichern. Für Nutzer in verschiedenen Ländern hängen die geltenden Regeln von der Rechtsordnung und den Umständen des Vorfalls ab. Zeitpunkt einer Meldung, die genannten Datenarten und die Anweisungen sind praktische Details, die Sie prüfen sollten.
Anosim: SMS Activation
Anosim bietet SMS Activation, um bei Online-Registrierungen Verifizierungscodes zu empfangen. Akzeptiert eine App eine separate Nummer zur Verifizierung, können Sie damit Ihre reguläre Telefonnummer von diesem Konto getrennt halten. Das begrenzt die Kontaktdaten, die Sie teilen, hat aber keinen Einfluss darauf, wie die App die von Ihnen angegebenen Informationen speichert oder schützt.
Anosim bietet außerdem Rent Number, Rent Service und Rent Mobile VoIP für die Miete virtueller Handynummern. SMS Activation ist für den Empfang von Verifizierungscodes ausgelegt. Wählen Sie die Option, die zum Registrierungsprozess und zu den dort verlangten Informationen passt.
Besuchen Sie anosim.net, um die Optionen von SMS Activation bei Anosim kennenzulernen.
Die nächste Registrierung bewusst entscheiden
Bevor Sie ein weiteres Konto anlegen, entscheiden Sie, welche Informationen Sie damit verknüpfen möchten. Trennen Sie notwendige Kontoangaben von optionalen Profilfeldern und überlegen Sie, ob die Funktionen des Dienstes jede Anfrage rechtfertigen. Diese kurze Pause macht aus der Angst vor Datenlecks bei der App-Registrierung eine praktische Datenschutzentscheidung: bewusst teilen, statt standardmäßig jedes Detail einzugeben.
Gehen Sie bei wiederkehrenden Registrierungen einheitlich vor. Verwenden Sie eindeutige Passwörter, halten Sie Wiederherstellungsdaten aktuell und prüfen Sie nach der Registrierung, was Ihr Profil anzeigt. Verlangt eine App eine Telefonverifizierung, überlegen Sie vor dem Fortfahren, wie diese Anforderung zu Ihren Datenschutzvorstellungen passt. Diese Entscheidungen können die Sicherheitspraktiken einer App nicht beeinflussen, aber sie können helfen, die mit jedem Konto verknüpften persönlichen Daten zu begrenzen.
Wenn Verifizierungsabläufe Teil Ihrer Online-Prozesse sind, kontaktieren Sie Anosim, um Ihre Anforderungen zu besprechen. Eine klare Registrierungsrichtlinie bietet Ihnen einen praktischen Ausgangspunkt, und jedes Konto lässt sich mit größerer Sorgfalt handhaben.
Häufig gestellte Fragen
Was ist ein Datenleck und wie lässt es sich verhindern?
Ein Datenleck liegt vor, wenn auf Informationen unbefugt zugegriffen wird oder sie unbefugt offengelegt, verändert oder entwendet werden. Bei einem App-Konto kann das bedeuten, dass jemand Profildaten erlangt oder einen kompromittierten Login nutzt. Überlegen Sie vor der Registrierung, ob die App jede angeforderte Berechtigung benötigt. Prüfen Sie nach der Kontoerstellung aktive Sitzungen und entziehen Sie Geräten, die Sie nicht mehr nutzen, den Zugriff. Diese Gewohnheiten können helfen, die Offenlegung zu begrenzen und ungewohnte Aktivitäten zu erkennen.
Wie können Nutzer ihre Informationen beim Erstellen von App-Konten schützen?
Teilen Sie nur Angaben, die für das Konto einen klaren Zweck erfüllen. Eine Fotobearbeitungs-App benötigt zum Beispiel möglicherweise keinen Zugriff auf Ihre Kontakte, also verweigern Sie diese Berechtigung, wenn sie für keine von Ihnen genutzte Funktion erforderlich ist. Verzichten Sie auf optionale Profilangaben und prüfen Sie, ob die App es Ihnen erlaubt, gespeicherte Daten später zu löschen oder Ihr Konto zu schließen. Überprüfen Sie die Berechtigungen erneut, wenn sich die Funktionen der App oder Ihre Anforderungen ändern.
Welche US-Gesetze verpflichten Unternehmen, Nutzer über Datenlecks zu informieren?
Meldungen von Datenlecks sind durch Gesetze der Bundesstaaten geregelt, und die Anforderungen unterscheiden sich innerhalb der USA. Seit 2018 haben alle 50 Bundesstaaten Gesetze zu Datenlecks. Das kalifornische Recht verpflichtet betroffene Personen oder Unternehmen, die von einem Datenleck Betroffenen ohne unangemessene Verzögerung und unmittelbar nach der Entdeckung zu benachrichtigen. Welche Regel gilt, hängt vom Bundesstaat und vom Vorfall ab, einschließlich der betroffenen Informationen und der betroffenen Personen.