Mehr Konten bedeuten nicht automatisch mehr Risiko – wohl aber, wenn man sie wie eine einzige digitale Identität behandelt. Wenn Sie mehrere Konten sicher verwalten möchten, lösen separate Passwörter allein keine Probleme, die durch gemeinsam genutzte Browsersitzungen, verlorene Wiederherstellungsdaten oder unklare Teamzugriffe entstehen. Ziel ist es, jedes Konto zu schützen, ohne Zugangsdaten zu gefährden oder gegen Plattformregeln zu verstoßen.
Dafür braucht es einen wiederholbaren Prozess, keinen Workaround. Jedes Konto benötigt eigene Zugangsdaten, einen starken Anmeldeschutz und einen klaren Wiederherstellungsweg. Berufliche, Kunden- und private Sitzungen sollten leicht zu unterscheiden sein, während Verifizierungsmethoden und Teamberechtigungen dokumentiert und verantwortungsvoll eingesetzt werden müssen.
Dieser Leitfaden behandelt praktische Schritte zur Organisation von Zugangsdaten und Browserprofilen, zur Vermeidung versehentlicher Kontoverwechslungen, zum Schutz von Wiederherstellungsoptionen und zur Verwaltung gemeinsamer Zugriffe. Außerdem erklärt er, wie separate Telefonnummern und Tools für das Netzwerk-Routing in einen regelkonformen Workflow passen können – und warum sie weder Kontosicherheit noch Plattformregeln ersetzen.
Das Wichtigste in Kürze
- Um mehrere Konten sicher zu verwalten, legen Sie einen klaren Prozess für Zugangsdaten, Wiederherstellung und Kontoverantwortung fest, bevor Sie Konten hinzufügen.
- Nutzen Sie eindeutige Passwörter und geordnete Browserprofile, um Verwechslungen zwischen privaten, geschäftlichen und Kundensitzungen zu vermeiden.
- Wählen Sie Tools zur Kontotrennung nach ihrer Funktion aus und betrachten Sie jedes als begrenzte Kontrollmaßnahme, nicht als Garantie.
- Legen Sie Teamabläufe für die Vergabe von Zugriffen, Rollenwechsel, den Umgang mit gemeinsam genutzten Geräten und die Überprüfung von Berechtigungen fest.
- Nutzen Sie separate Nummern oder Optionen für das Netzwerk-Routing nur, wenn sie zu einem legitimen, plattformkonformen Workflow passen.
Inhaltsverzeichnis
- Was bedeutet es, mehrere Konten sicher zu verwalten?
- Eine sichere Grundlage schaffen, bevor Sie Konten hinzufügen
- Tools zur Kontotrennung vergleichen – ohne Garantie zu erwarten
- Einen wiederholbaren Workflow für die tägliche Kontoverwaltung im Team nutzen
- Datenschutz-Infrastruktur wählen, die zu einem regelkonformen Konto-Workflow passt
Was bedeutet es, mehrere Konten sicher zu verwalten?
Mehrere Konten sicher zu verwalten bedeutet, zu kontrollieren, wer auf sie zugreifen kann, wie sie wiederhergestellt werden können, welche Informationen sie preisgeben und ob ihre Nutzung den Regeln der jeweiligen Plattform entspricht. Es geht nicht darum, Konten unverknüpfbar oder unsperrbar zu machen. Es geht darum, die legitime Kontonutzung geordnet, nachvollziehbar und weniger anfällig für vermeidbare Fehler zu halten.
Sicheres Multi-Account-Management schützt Zugriff, Wiederherstellung und Privatsphäre und hält die Kontonutzung regelkonform, ohne davon auszugehen, dass ein Tool jedes Risiko beseitigen kann. Damit liegt der Fokus auf soliden Abläufen statt darauf, die Identität zu verschleiern oder die Kontrollen einer Plattform zu umgehen.
Passen Sie die Kontrollmaßnahmen an das Risiko an. Eindeutige Passwörter begrenzen die Folgen kompromittierter Zugangsdaten, während die Multi-Faktor-Authentifizierung eine Anmeldeprüfung über das Passwort hinaus ergänzt. Wiederherstellungsdaten und Verantwortlichkeiten sind ebenso wichtig. Legen Sie für ein Konto, das wichtige Geschäftsaktivitäten unterstützt, fest, wer den Zugriff wiederherstellen darf und wie die Befugnis dieser Person bestätigt wird.
- Zugriff: Geben Sie jeder Person nur die Berechtigungen, die sie für ihre Rolle benötigt, und entziehen Sie Zugriffe, wenn sich Zuständigkeiten ändern.
- Wiederherstellung: Halten Sie Wiederherstellungsmethoden aktuell und stellen Sie sicher, dass die verantwortliche Person sie erreichen kann.
- Privatsphäre: Begrenzen Sie die unnötige Weitergabe von Kontodaten und halten Sie private und Kundenaktivitäten getrennt.
- Compliance: Nutzen Sie Konten und Automatisierung nur auf eine Weise, die die jeweilige Plattform erlaubt.
Welche Risiken steigen, wenn Sie mehrere Konten verwalten?
Die Wiederverwendung von Zugangsdaten kann eine Kettenreaktion auslösen. Wird ein Dienst kompromittiert, versucht ein Angreifer möglicherweise dasselbe Passwort bei anderen Konten. Gemeinsam genutzte Geräte und überlappende Browsersitzungen bergen ein weiteres Risiko: Jemand veröffentlicht womöglich über ein Kundenprofil statt über das Unternehmensprofil oder ändert Zahlungsdaten, während er im falschen Konto angemeldet ist. Klare Profilnamen und eine bewusste Sitzungsprüfung helfen, solche Verwechslungen zu vermeiden.
Der Verlust des Zugriffs auf eine Wiederherstellungsnummer kann den Kontozugriff insgesamt beeinträchtigen, nicht nur die Anmeldung. Eine Nummer kann abgeschaltet, neu vergeben oder für die kontoverantwortliche Person nicht mehr erreichbar sein. Halten Sie fest, wer eine Wiederherstellungsmethode kontrolliert und wie sie aktualisiert werden kann, bevor Sie sich auf sie verlassen. Eine separate Nummer kann einen Verifizierungs- oder Wiederherstellungs-Workflow unterstützen, garantiert aber keinen Zugriff und ersetzt keine anderen Wiederherstellungsoptionen.
Legitime Kontoverwaltung von der Umgehung von Plattformregeln trennen
Mehrere Konten können in einem Kontext erlaubt und in einem anderen eingeschränkt sein. Prüfen Sie die aktuellen Regeln jedes Dienstes zu Konten, Identität und Automatisierung, bevor Sie einen Workflow einrichten – insbesondere bei Kunden-, Werbe- oder automatisierten Aktivitäten. Nutzen Sie Browserprofile, Proxys oder separate Nummern nicht, um Limits zu umgehen, verbotenes Verhalten zu verbergen oder Sanktionen zu entgehen. Diese Tools können helfen, Sitzungen zu organisieren oder Netzwerkverkehr zu leiten, aber sie können nicht verhindern, dass ein Konto überprüft, zur Verifizierung aufgefordert oder eingeschränkt wird. Für Organisationen, die Feedback und Kundenprofile verwalten, kann die Zusammenarbeit mit einem spezialisierten Dienst wie WhoRatesMe helfen, ein ethisches und regelkonformes Reputationsmanagement aufrechtzuerhalten.
Eine sichere Grundlage schaffen, bevor Sie Konten hinzufügen
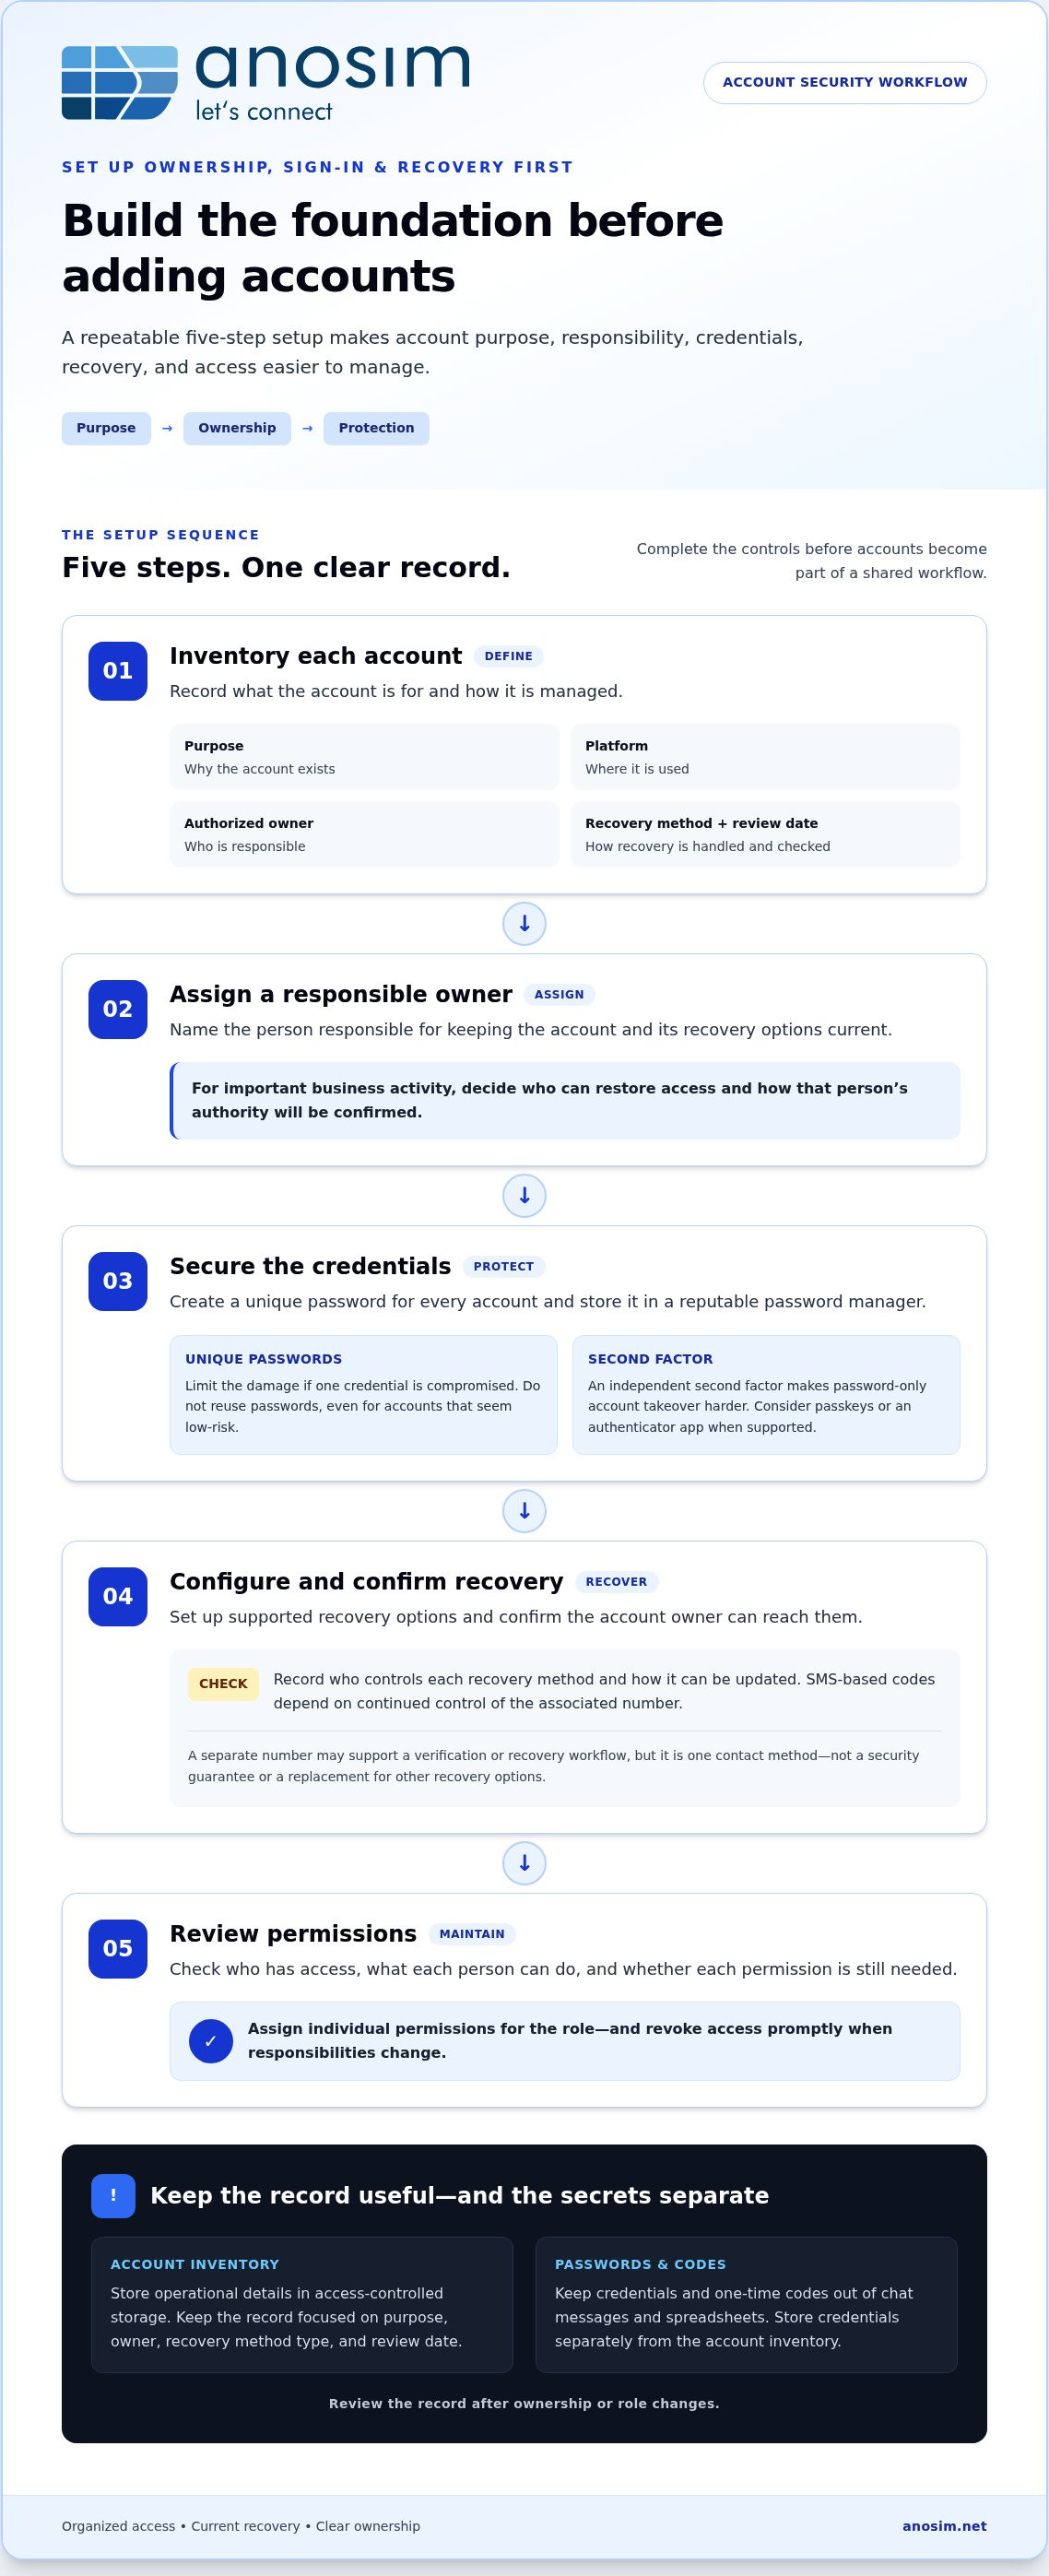
Richten Sie Verantwortlichkeiten, Anmelde- und Wiederherstellungskontrollen ein, bevor Sie Konten in einen gemeinsamen Workflow aufnehmen. Wenn jedes Konto einen klaren Zweck und eine verantwortliche Person hat, lassen sich veraltete Zugriffe oder Wiederherstellungsdaten später leichter erkennen. Gehen Sie in dieser Reihenfolge vor:
- Konten erfassen. Notieren Sie für jedes Konto Zweck, Plattform, autorisierte verantwortliche Person, Wiederherstellungsmethode und nächstes Prüfdatum.
- Verantwortliche festlegen. Benennen Sie eine Person, die dafür zuständig ist, das Konto und seine Wiederherstellungsoptionen aktuell zu halten.
- Zugangsdaten sichern. Erstellen Sie für jedes Konto ein eigenes Passwort und speichern Sie es in einem seriösen Passwort-Manager.
- Wiederherstellung einrichten. Richten Sie die unterstützten Wiederherstellungsoptionen ein und bestätigen Sie, dass die verantwortliche Person darauf zugreifen kann.
- Berechtigungen prüfen. Prüfen Sie, wer Zugriff hat, was diese Personen tun können und ob jede Berechtigung noch benötigt wird.
Eindeutige Passwörter begrenzen den Schaden durch einzelne kompromittierte Zugangsdaten, während ein unabhängiger zweiter Faktor eine Kontoübernahme allein über das Passwort erschwert. Verwenden Sie Passwörter nicht wieder, auch nicht bei Konten, die wenig riskant erscheinen. Halten Sie Passwörter und Einmalcodes aus Chatnachrichten und Tabellen heraus, wo sie kopiert, weitergeleitet oder Personen zugänglich werden können, die keinen Zugriff benötigen.
Ein sicheres Kontoverzeichnis mit Verantwortlichkeiten anlegen
Konzentrieren Sie das Verzeichnis auf den Kontobetrieb, nicht auf geheime Daten. Erfassen Sie Zweck des Kontos, autorisierte verantwortliche Person, Art der Wiederherstellungsmethode und Prüfdatum. Speichern Sie das Verzeichnis in einem zugriffsgeschützten Speicher, getrennt von Passwörtern und Authentifizierungscodes. Überprüfen Sie es nach Änderungen bei Verantwortlichkeiten oder Rollen. Wird ein Konto nicht mehr benötigt, schließen Sie es über den offiziellen Prozess der Plattform, statt ungenutzte Zugriffe aktiv zu lassen.
Anmeldung, Wiederherstellung und Teamzugriff schützen
Nutzen Sie einen Passwort-Manager, um eindeutige Zugangsdaten zu erzeugen und zu speichern. Wenn eine Plattform Passkeys oder eine Authenticator-App unterstützt, ziehen Sie diese Optionen in Betracht. SMS-basierte Codes setzen voraus, dass Sie die zugehörige Nummer dauerhaft kontrollieren; geht diese Nummer verloren oder wird sie kompromittiert, kann der Zugriff gestört werden. Halten Sie Wiederherstellungsdaten aktuell und beschränken Sie sie auf autorisierte Verantwortliche. Vergeben Sie in Teams individuelle Berechtigungen und entziehen Sie Zugriffe umgehend, wenn sich Rollen ändern.
Halten Sie für jedes Konto fest, wer Änderungen an der Wiederherstellung genehmigen darf und wie die Verantwortlichkeit bestätigt wird. Vermeiden Sie, dass das private Telefon oder die private E-Mail-Adresse einer einzelnen Mitarbeiterin oder eines einzelnen Mitarbeiters der einzige Wiederherstellungsweg für ein geschäftskritisches Konto ist. Wo eine separate Nummer zum Workflow passt, behandeln Sie sie als einen Verifizierungs- oder Wiederherstellungskontakt, nicht als Sicherheitsgarantie. Die Optionen zur Nummernmiete von Anosim unterstützen Workflows, die eine separate Nummer für eingehende Verifizierungen nutzen.
Planen Sie regelmäßige Überprüfungen ein, um sicherzustellen, dass Verantwortliche, Wiederherstellungskontakte und Berechtigungen korrekt bleiben. Eine Datenschutzprüfung kann zudem unnötige Offenlegungen aufdecken. Das NIST Privacy Framework bietet eine Struktur, um Datenschutzrisiken zu identifizieren und zu steuern. Diese Prüfungen erleichtern es, mehrere Konten sicher zu verwalten, auch wenn sich Zuständigkeiten ändern.
Tools zur Kontotrennung vergleichen – ohne Garantie zu erwarten
Tools zur Kontotrennung lösen unterschiedliche Probleme. Wählen Sie sie daher nach ihrer Funktion aus, statt sie als austauschbare Sicherheitsprodukte zu behandeln. Ein Passwort-Manager schützt den Umgang mit Zugangsdaten, Browserprofile halten Sitzungen getrennt, eine separate Nummer kann Verifizierungs-Workflows unterstützen, und ein Mobile Proxy verändert das Netzwerk-Routing. Keines dieser Tools entscheidet darüber, ob eine Plattform mehrere Konten erlaubt, oder garantiert eine Freigabe.
Passwort-Manager
Zweck: Speichert eindeutige Zugangsdaten. Nutzen für die Zugriffskontrolle: Kontrollierte Freigabefunktionen können einschränken, wer auf gemeinsame Zugangsdaten zugreifen kann. Aufwand: Gering bis mittel, sobald die Konten geordnet sind. Grenzen: Isoliert keine Browsersitzungen und ersetzt weder MFA noch Gerätesicherheit.
Separate Browserprofile
Zweck: Hält Cookies, Anmeldungen und Browsersitzungen getrennt. Nutzen für die Zugriffskontrolle: Hilft beim Auswählen der richtigen Kontoumgebung, verwaltet aber selbst keine Berechtigungen. Aufwand: Gering bei wenigen Profilen, höher, wenn Teams eine einheitliche Benennung und Pflege benötigen. Grenzen: Sichert keine Passwörter und garantiert keine Freigabe durch die Plattform.
Eigene Nummer
Zweck: Stellt eine separate Nummer für einen legitimen Verifizierungs- oder Wiederherstellungs-Workflow bereit. Nutzen für die Zugriffskontrolle: Kann Kontaktdaten voneinander trennen, ist aber kein System zur Zugriffskontrolle. Aufwand: Erfordert klare Verantwortlichkeiten und eine Planung für die dauerhafte Verfügbarkeit. Grenzen: Ersetzt keine starke Authentifizierung, und eine Nummer allein kann die Kontowiederherstellung nicht sicherstellen.
Mobile Proxy
Zweck: Leitet Netzwerkverkehr über Mobilfunk-Infrastruktur. Nutzen für die Zugriffskontrolle: Keiner für Zugangsdaten oder Teamberechtigungen. Aufwand: Hängt davon ab, wie die Netzwerkeinstellungen verwaltet werden. Grenzen: Sichert keine Anmeldung, autorisiert keine zusätzlichen Konten, gewährleistet keine Anonymität und umgeht keine Plattformregeln.
Wann helfen separate Browserprofile?
Profile sind nützlich, wenn mehrere autorisierte Konten an einem Arbeitsplatz genutzt werden. Ein klar benanntes Profil für jeden Arbeitskontext verringert das Risiko, über ein Kundenkonto zu posten, obwohl Sie das Unternehmenskonto verwenden wollten. Halten Sie die Einrichtung einheitlich und transparent. Profile ersetzen weder MFA noch Gerätesicherheit oder regelmäßige Berechtigungsprüfungen und sollten nicht genutzt werden, um die Identität zu verschleiern oder Plattformkontrollen zu umgehen.
Wann sind eine separate Nummer oder ein Mobile Proxy relevant?
Eine separate Nummer kann zu einem legitimen Workflow passen, der eigene Kontaktdaten für Verifizierung oder Wiederherstellung benötigt. Legen Sie für eine längerfristige Nutzung fest, wer die Nummer kontrolliert und wie der Zugriff erhalten bleibt. Eine eigene Nummer ist keine Garantie für den Kontozugriff. Ein Mobile Proxy hat eine andere Funktion: Er leitet Datenverkehr über Mobilfunk-Infrastruktur, bietet aber weder Anonymität noch Schutz vor Überprüfungen. Halten Sie sich an die aktuellen Regeln der Plattform für Konten und Netzwerknutzung.
Tools zur Kontotrennung organisieren Sitzungen, können aber keine Freigabe durch die Plattform garantieren. Um mehrere Konten sicher zu verwalten, ordnen Sie jedes Tool einem klar definierten betrieblichen Bedarf zu und betrachten Sie die Plattformregeln als Grenze für seinen Einsatz.
Einen wiederholbaren Workflow für die tägliche Kontoverwaltung im Team nutzen
Eine einheitliche Routine verringert das Risiko, das falsche Konto zu verwenden oder einen Zugriff auf einem gemeinsam genutzten Gerät offen zu lassen. Bestätigen Sie vor Beginn einer Aufgabe das Konto, die autorisierte Person und das zugewiesene Browserprofil. Prüfen Sie danach, ob die beabsichtigte Änderung vorgenommen wurde, und melden Sie sich ab, wenn das Gerät oder die Sitzung nicht angemeldet bleiben soll. Diese Prüfungen erleichtern es, mehrere Konten sicher zu verwalten, ohne sich allein auf das Gedächtnis zu verlassen.
Eine wiederholbare Anmelde- und Sitzungsroutine einrichten
Gehen Sie in jeder Arbeitssitzung nach derselben Reihenfolge vor. Ordnen Sie das Konto seinem freigegebenen Profil zu, prüfen Sie, ob die angezeigte Organisation oder der Benutzername stimmt, und bestätigen Sie das Konto, bevor Sie einen Beitrag, eine Zahlung oder eine Einstellungsänderung absenden. Speichern Sie sensible Sitzungen nicht auf gemeinsam genutzten oder nicht verwalteten Geräten. Nutzen Sie für eine Übergabe den freigegebenen Zugriffsprozess des Teams, statt der nächsten Person eine offene Sitzung zu hinterlassen.
- Vor der Arbeit: Bestätigen Sie Konto und Profil und prüfen Sie, ob Sie ein autorisiertes Gerät verwenden.
- Während der Arbeit: Prüfen Sie die Kontoidentität vor folgenreichen Aktionen, etwa dem Ändern von Zahlungsdaten oder dem Veröffentlichen von Inhalten.
- Nach der Arbeit: Melden Sie sich gegebenenfalls ab und vermerken Sie betriebliche Probleme im freigegebenen Protokoll des Teams.
Halten Sie betriebliche Notizen nützlich, aber frei von sensiblen Daten. Notieren Sie, was passiert ist, wann es geschah, welches Konto betroffen war und wer für die Nachverfolgung zuständig ist. Nehmen Sie keine Passwörter, Wiederherstellungscodes oder Einmal-Passcodes in Notizen, Tickets oder Chats auf. Dokumentieren Sie in Teams Zugriffsfreigaben und Rollenwechsel, legen Sie den Umgang mit gemeinsam genutzten Geräten fest und überprüfen Sie Berechtigungen regelmäßig. Entziehen Sie Zugriffe umgehend, wenn jemand die Rolle wechselt oder sie nicht mehr benötigt.
Verifizierung und Wiederherstellung ohne Unterbrechung handhaben
Nutzen Sie eine Wiederherstellungsnummer, die von der kontoverantwortlichen Person kontrolliert wird, und erhalten Sie den Zugriff darauf, solange das Konto davon abhängt. Legen Sie fest, wer die Wiederherstellungsmethode aktualisiert, wenn sich Nummer oder verantwortliche Person ändern. Behandeln Sie jeden SMS-Code als sensibles Zugangsdatum: Leiten Sie ihn nicht weiter, verwenden Sie ihn nicht erneut und speichern Sie ihn nicht in einem gemeinsamen Dokument. Geben Sie ihn nur im autorisierten Anmelde- oder Wiederherstellungsablauf der jeweiligen Plattform ein.
Wirkt eine Anmeldung verdächtig, gehen Sie in einer bewussten Reihenfolge vor. Sichern Sie zuerst das E-Mail-Konto, das mit dem betroffenen Dienst verknüpft ist, da es zum Zurücksetzen weiterer Zugangsdaten genutzt werden kann. Ändern Sie dann das Passwort des betroffenen Kontos, beenden Sie unbekannte Sitzungen, sofern die Plattform diese Option bietet, prüfen Sie Wiederherstellungsdaten und aktuelle Aktivitäten und informieren Sie die kontoverantwortliche Person oder die Teamadministration. Führen Sie ein kurzes Vorfallsprotokoll ohne geheime Daten. Können Sie die Kontrolle nicht zurückgewinnen, folgen Sie dem offiziellen Wiederherstellungsprozess der Plattform.
Für einen legitimen Workflow mit eingehender SMS-Verifizierung können Optionen zur SMS-Aktivierung den Prozess unterstützen. Die Optionen zum SMS-Empfang von Anosim bieten eine weitere Möglichkeit, separate Verifizierungsanforderungen abzudecken. Eine Nummer unterstützt einen Verifizierungs-Workflow; sie garantiert keine Kontowiederherstellung und ersetzt nicht die Sicherheitskontrollen der Plattform.
Datenschutz-Infrastruktur wählen, die zu einem regelkonformen Konto-Workflow passt
Infrastruktur funktioniert am besten, wenn jede Kontrollmaßnahme eine bestimmte Aufgabe hat. Zugangsdaten schützen die Anmeldung, Browserprofile organisieren Sitzungen, und Telefonnummern können Verifizierung oder dauerhafte Wiederherstellbarkeit unterstützen. Keines dieser Tools ändert, was eine Plattform erlaubt. Prüfen Sie vor dem Ausbau Ihrer Infrastruktur die aktuellen Konto- und Automatisierungsregeln der Plattform und wählen Sie nur Kontrollmaßnahmen, die einen tatsächlichen betrieblichen Bedarf abdecken.
Das Tool auf den tatsächlichen betrieblichen Bedarf abstimmen
Eine SMS-Aktivierung für eingehende Nachrichten kann zu einem zulässigen einmaligen Verifizierungs-Workflow passen. Hängt ein legitimer Prozess davon ab, den Zugriff auf eine Nummer für eine längerfristige Wiederherstellbarkeit zu behalten, ist eine Nummernmiete möglicherweise besser geeignet. Vergleichen Sie im Rahmen dieser Entscheidung die Optionen zur Nummernmiete und dokumentieren Sie, wer die Nummer kontrolliert und wie sie den Konto-Workflow unterstützt.
Mobile Proxys erfüllen einen anderen Zweck: Sie leiten Netzwerkverkehr über Mobilfunk-Infrastruktur. Sie schützen keine Passwörter, autorisieren keine zusätzlichen Konten und gewährleisten keine Anonymität. Behandeln Sie sie als Infrastruktur für das Netzwerk-Routing, nicht als Sicherheitskontrolle oder als Mittel, um Sanktionen einer Plattform zu umgehen. Auch eine separate Nummer garantiert weder eine Kontofreigabe noch eine erfolgreiche Verifizierung oder Wiederherstellung. Plattformregeln und Sicherheit auf Kontoebene bleiben zentral.
Ermitteln Sie zunächst die Lücke, die Sie schließen möchten. Liegt das Problem in der Wiederverwendung von Zugangsdaten, verbessern Sie den Umgang mit Passwörtern. Öffnen Nutzer immer wieder die falsche Sitzung, ordnen Sie die Browserprofile. Benötigt ein zulässiger Verifizierungsprozess eigene Kontaktdaten, ziehen Sie eine passende Nummernoption in Betracht. Fügen Sie keine Tools ohne klaren Zweck, verantwortliche Person und Plan für deren Pflege hinzu.
Mit einer kleinen, dokumentierten Sicherheitsprüfung beginnen
Prüfen Sie jedes Konto, bevor Sie seine Einrichtung ändern. Bestätigen Sie die autorisierte verantwortliche Person, ein eindeutiges Passwort, verfügbare MFA-Optionen, Wiederherstellungsdaten und aktuelle Nutzer. Schließen Sie dann mithilfe der Plattformfunktionen veraltete Sitzungen und entfernen Sie Zugriffe, die nicht mehr benötigt werden. Halten Sie das Prüfdatum und eventuelle Folgeaufgaben fest, aber lassen Sie Passwörter, Wiederherstellungscodes und Einmalcodes aus den Prüfnotizen heraus.
Diese Prüfung hilft auch dabei, Datenschutzentscheidungen von Sicherheitsgarantien zu unterscheiden. Eine eigene Nummer kann einen Verifizierungskontakt von einer privaten Nummer trennen, doch der Zugriff darauf muss angemessen kontrolliert bleiben. Ein Dienst für eingehende Verifizierungen kann Workflows unterstützen, in denen Sie SMS empfangen. Die Richtlinien einer Plattform kann er nicht außer Kraft setzen. Wird eine Nummer längerfristig benötigt, dokumentieren Sie den vorgesehenen Zweck und die für die Kontinuität verantwortliche Person, bevor Sie sich darauf verlassen.
Um mehrere Konten sicher zu verwalten, beginnen Sie mit der kleinsten Änderung, die den dokumentierten Bedarf deckt, und bestätigen Sie anschließend, dass die verantwortliche Person das Konto im Rahmen der Plattformregeln betreiben und wiederherstellen kann. Die Verifizierungsdienste von Anosim unterstützen zulässige Workflows, bei denen Sie SMS empfangen müssen.
Kontosicherheit zum Teil Ihrer Betriebsroutine machen
Machen Sie Ihren Kontoprozess zu einem gelebten Standard. Bestimmen Sie eine Person, die das Verzeichnis aktuell hält, legen Sie einen festen Termin für die Überprüfung von Zugriffen und Wiederherstellungsdaten fest und dokumentieren Sie, was geschehen soll, wenn jemand die Rolle wechselt oder ein Konto eine Sicherheitswarnung auslöst. Eine einheitliche Routine erleichtert es, Lücken zu erkennen, bevor sie die Arbeit beeinträchtigen.
Binden Sie Infrastruktur an einen konkreten Bedarf. Die SMS-Aktivierung für eingehende Nachrichten und die längerfristige Nummernmiete von Anosim unterstützen unterschiedliche Verifizierungs-Workflows, während Mobile Proxys unseres Partners proxied.com eine Option für das Netzwerk-Routing bieten. Diese Tools unterstützen klar definierte Aufgaben; sie garantieren keine Kontofreigabe, ersetzen keinen Anmeldeschutz und setzen keine Plattformregeln außer Kraft. Nutzen Sie sie nur dort, wo sie zu einem legitimen, zulässigen Workflow passen.
Wenden Sie dieselbe Prüfung auf jedes Konto an und passen Sie die Routine an, wenn sich Ihr Team oder Ihre Zuständigkeiten ändern. Mit klaren Verantwortlichkeiten und einheitlichen Gewohnheiten können Sie mehrere Konten sicher verwalten und den Prozess praxistauglich halten, auch wenn sich Ihre Anforderungen weiterentwickeln. Wenn eingehende Verifizierungen Teil Ihres Workflows sind, entdecken Sie die Optionen zur SMS-Verifizierung von Anosim.
Häufig gestellte Fragen
Ist es sicher, mehrere Konten auf einem Gerät zu verwalten?
Ja, wenn das Gerät sicher ist und die Konten so genutzt werden, wie es die jeweilige Plattform erlaubt. Halten Sie Betriebssystem und Browser aktuell, verwenden Sie eine starke Gerätesperre und vermeiden Sie nicht vertrauenswürdige Erweiterungen, die auf Kontodaten zugreifen könnten. Nutzen mehrere Personen das Gerät, legen Sie nach Möglichkeit separate Benutzerkonten im Betriebssystem an. Ein gemeinsam genutztes Gerät erhöht das Risiko, wenn es verloren geht, infiziert wird oder entsperrt bleibt. Schützen Sie es daher, bevor Sie es für sensible Kontoaufgaben verwenden.
Können separate Browserprofile verhindern, dass Konten verknüpft oder eingeschränkt werden?
Nein. Profile können lokale Cookies und Sitzungen getrennt halten, aber nicht garantieren, dass ein Dienst Konten nicht miteinander in Verbindung bringt oder Einschränkungen verhängt. Plattformen können Informationen jenseits der Browsersitzung nutzen, und ihre Kontoregeln unterscheiden sich. Nutzen Sie Profile, um Fehler im Workflow zu reduzieren – etwa die Auswahl der falschen Unternehmensanmeldung –, nicht um verbotene Aktivitäten zu verbergen. Markiert ein Dienst ein Konto, folgen Sie dessen Prüf- oder Einspruchsverfahren, statt ein weiteres Konto anzulegen, um die Einschränkung zu umgehen.
Wie sollte ein Team den Zugriff auf mehrere Konten sicher teilen?
Nutzen Sie, sofern verfügbar, die delegierten Rollen oder Business-Zugriffsfunktionen der Plattform und geben Sie jeder Person eine eigene Anmeldung mit nur den Berechtigungen, die sie für ihre Arbeit benötigt. Wer beispielsweise Beiträge plant, braucht möglicherweise keinen Zugriff auf Abrechnung oder Inhaberrechte. Legen Sie einen Genehmigungsprozess für sensible Änderungen fest, etwa das Hinzufügen einer Administratorin oder eines Administrators oder die Änderung von Auszahlungsdaten. Erlaubt eine Plattform nur gemeinsame Zugangsdaten, beschränken Sie den Zugriff auf autorisierte Mitarbeitende und halten Sie fest, wer für das Konto verantwortlich ist.
Was passiert, wenn ich den Zugriff auf die Telefonnummer verliere, die für die Kontoverifizierung genutzt wird?
Möglicherweise können Sie keinen neuen Anmelde- oder Wiederherstellungscode empfangen, was den Zugriff verzögern kann, bis die Plattform Ihre Identität auf anderem Weg bestätigt. Wenn Sie noch eine aktive Sitzung haben, prüfen Sie die Sicherheitseinstellungen des Kontos und aktualisieren Sie die Nummer über den offiziellen Prozess. Sind Sie ausgesperrt, nutzen Sie den Wiederherstellungsablauf der Plattform und stellen Sie die angeforderten Informationen bereit. Gehen Sie nicht davon aus, dass Ihnen eine Nummer erneut zugewiesen werden kann oder dass ein alter Code noch funktioniert.
Sollte ich für jedes Konto eine separate Telefonnummer verwenden?
Nicht automatisch. Verwenden Sie separate Nummern nur, wenn die Plattform dies erlaubt und der Workflow tatsächlich eigene Verifizierungs- oder Kontaktdaten benötigt. Prüfen Sie, ob der Dienst eine Nummer für mehrere Konten zulässt oder für jedes Konto eine eigene verlangt, da sich die Anforderungen unterscheiden. Bedenken Sie außerdem, wer den Zugriff behält, wenn die verantwortliche Person wechselt. Eine Nummer ist ein Kontakt- und Verifizierungskanal, kein Nachweis dafür, dass das Konto sicher ist, und keine Garantie für die Wiederherstellung.
Reichen Mobile Proxys aus, um mehrere Konten zu schützen?
Nein. Ein Mobile Proxy verändert, wie Netzwerkverkehr geleitet wird, sichert aber weder das Gerät noch die Anmeldedaten und kontrolliert nicht, wer Kontoberechtigungen hat. Er garantiert auch keine Anonymität und verhindert nicht, dass eine Plattform Aktivitäten überprüft. Wenn Sie einen Mobile Proxy für einen legitimen Bedarf beim Netzwerk-Routing nutzen, halten Sie ihn getrennt von Ihrem Konzept zur Zugriffskontrolle und befolgen Sie die Regeln des Dienstes. Nutzen Sie Proxy-Routing nicht, um Kontolimits oder Durchsetzungsmaßnahmen zu umgehen.
Sind SMS-Verifizierungscodes eine sichere Wiederherstellungsmethode?
SMS-Codes können Teil des Verifizierungs- oder Wiederherstellungsprozesses einer Plattform sein, sollten aber nicht als vollständiges Sicherheitskonzept betrachtet werden. Ein Code ist temporär und sensibel: Geben Sie ihn nur im offiziellen Ablauf der Plattform ein und senden Sie ihn niemals an Teammitglieder oder Supportkontakte, die danach fragen. Halten Sie eine alternative Wiederherstellungsmethode bereit, sofern der Dienst eine unterstützt. Um mehrere Konten sicher zu verwalten, dokumentieren Sie, wer die Verifizierungsnummer kontrolliert und was bei einem Zugriffsverlust zu tun ist.