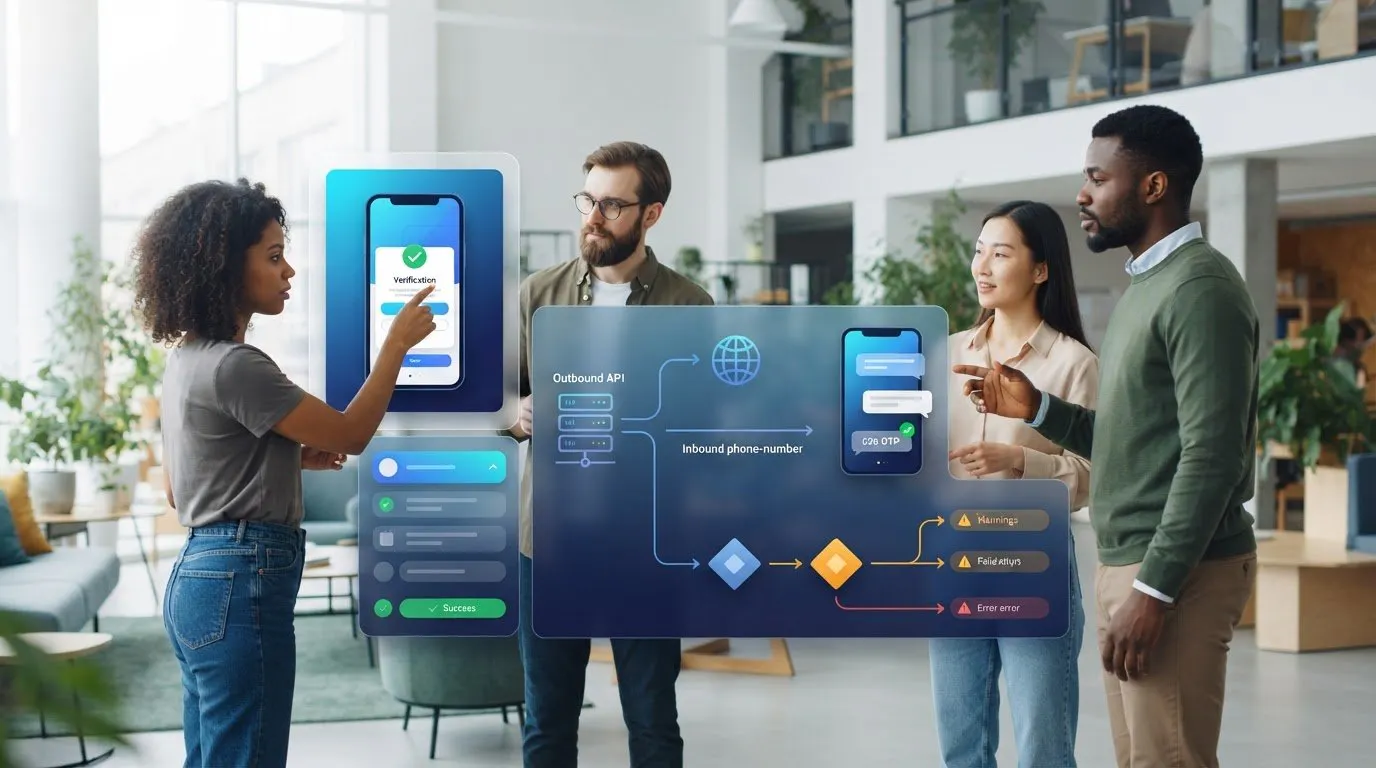
Инструмент, который отправляет тестовое SMS, может не показать, способно ли ваше приложение принять и проверить OTP-код. Это различие важно: инструменты разработчика для тестирования SMS охватывают разные части пути сообщения. Если выбирать инструмент только по списку функций, важные шаги могут остаться непроверенными.
Если вы сравниваете моки, API провайдеров и тесты с реальными номерами, начните с того, что именно нужно доказать. Мок позволяет проверить логику приложения без обращения к оператору связи. Провайдер отправки позволяет протестировать исходящие запросы и связанные с ними ответы. Сервис входящих номеров помогает проверить получение кодов верификации без использования личных номеров. Каждый вариант покрывает свой уровень, поэтому на практике их часто комбинируют.
В этом сравнении объясняется, какие инструменты подходят для каждого рабочего процесса, что можно проверить с помощью их интеграций и как построить воспроизводимые тесты на синтетических данных. Также уточняется место Anosim: его API и варианты аренды номеров поддерживают сценарии входящей верификации, а не исходящую доставку SMS. Вы сможете выбрать конфигурацию, которая тестирует нужное направление трафика и при этом не допускает реальные номера и коды пользователей в журналы разработки.
Основные выводы
- Сопоставляйте каждый тест с границей системы, которую он должен проверить, — от логики приложения до реального получения сообщения.
- Сравнивайте инструменты разработчика для тестирования SMS по рабочему процессу, направлению сообщений, требованиям к интеграции и ограничениям.
- Используйте моки для проверки форматирования и ветвления без отправки реальных сообщений, а затем при необходимости добавляйте контролируемые интеграционные проверки.
- Используйте синтетические тестовые данные и разделяйте учётные данные, номера и журналы между тестовой, промежуточной (staging) и рабочей средой.
- Используйте Anosim для получения входящих кодов верификации и сценариев работы с номерами, а для исходящих тестов дополняйте его моком или провайдером отправки.
Содержание
- Что на самом деле должны проверять инструменты разработчика для тестирования SMS
- Как устроено тестирование SMS: моки, API и реальные номера
- Сравнение инструментов разработчика для тестирования SMS по сценариям использования
- Воспроизводимый план тестирования SMS без раскрытия данных пользователей
- Место Anosim в стеке инструментов для тестирования SMS
Что на самом деле должны проверять инструменты разработчика для тестирования SMS
Успешный запрос к API не доказывает, что SMS-процесс работает от начала до конца. Тестирование должно показать, как ведёт себя приложение, когда сообщение запрашивается, доставляется, принимается или используется для выполнения задачи. Подходящий тест зависит от границы системы: интеграция отправки и процесс входящей верификации задействуют разные компоненты.
SMS API связывает приложение с функциями обмена сообщениями; среда тестирования SMS создаёт контролируемые условия для проверки этих функций и реакции приложения. API может вернуть успешный ответ, не доказывая, что получатель получил сообщение или что OTP-код был корректно обработан. Понимание основ Short Message Service (SMS) помогает представить используемый транспорт, но тесты должны быть сосредоточены на поведении, которое должно обрабатывать ваше приложение.
Тесты исходящей доставки и тесты входящей верификации
Исходящие тесты начинаются внутри вашего приложения. Они проверяют, формирует ли оно правильный запрос, передаёт ли ожидаемые поля провайдеру отправки и обрабатывает ли ответ или обратный вызов (callback) провайдера. Например, процесс регистрации может запросить OTP-код и зафиксировать, принял ли провайдер запрос на отправку. Это подтверждает этап интеграции, но не обязательно доставку на телефон.
Входящие тесты начинаются, когда сообщение приходит на номер, который вы контролируете. Они проверяют, может ли приложение или процесс верификации получить код и обработать его, в том числе принять действительный код и отклонить неверный или просроченный. Инструмент отправки может не предоставлять входящий номер, а сервис входящих номеров не обязательно отправляет сообщения. Выбирайте инструменты с учётом не только функции, но и направления сообщений.
Что должен доказывать тест
Разделите результаты на три проверки. Во-первых, тест ответа API подтверждает, что приложение сформировало корректный запрос и способно обрабатывать успешные ответы и ошибки. Во-вторых, тест логики приложения проверяет такие аспекты, как форматирование сообщений, повторные попытки, ограничения частоты запросов и проверку кода. В-третьих, тест получения подтверждает, что сообщение дошло до контролируемого тестового номера или что входящий код попал в ожидаемый процесс. Эти проверки отвечают на разные вопросы. Прохождение одной из них не подтверждает остальные.
Делайте тесты воспроизводимыми с помощью синтетических данных, предсказуемых фикстур и изолированных учётных данных для разработки. Неудачный тест должен воспроизводиться без использования телефона реального клиента и без непредсказуемого взаимодействия в реальном времени. Разделяйте учётные данные и номера тестовой, промежуточной и рабочей среды, чтобы прогон в разработке не мог повлиять на рабочий процесс обмена сообщениями.
Защищайте и результаты тестов. Журналы и отчёты могут содержать тела запросов, номера телефонов, OTP-коды или данные обратных вызовов. Маскируйте или исключайте конфиденциальные значения и записывайте статус и идентификаторы корреляции, если их достаточно для диагностики сбоя. Не копируйте рабочие данные в среду разработки только ради реалистичности теста.
Для сценариев входящей верификации Anosim предлагает варианты аренды номеров и интеграции для разработчиков, описанные в документации Anosim API. Anosim поддерживает получение кодов верификации, но не отправку исходящих SMS, поэтому, если исходящее поведение входит в план тестирования, дополняйте его моками приложения или отдельным провайдером отправки. Эта граница — практичная отправная точка для сравнения инструментов разработчика для тестирования SMS.
Как устроено тестирование SMS: моки, API и реальные номера
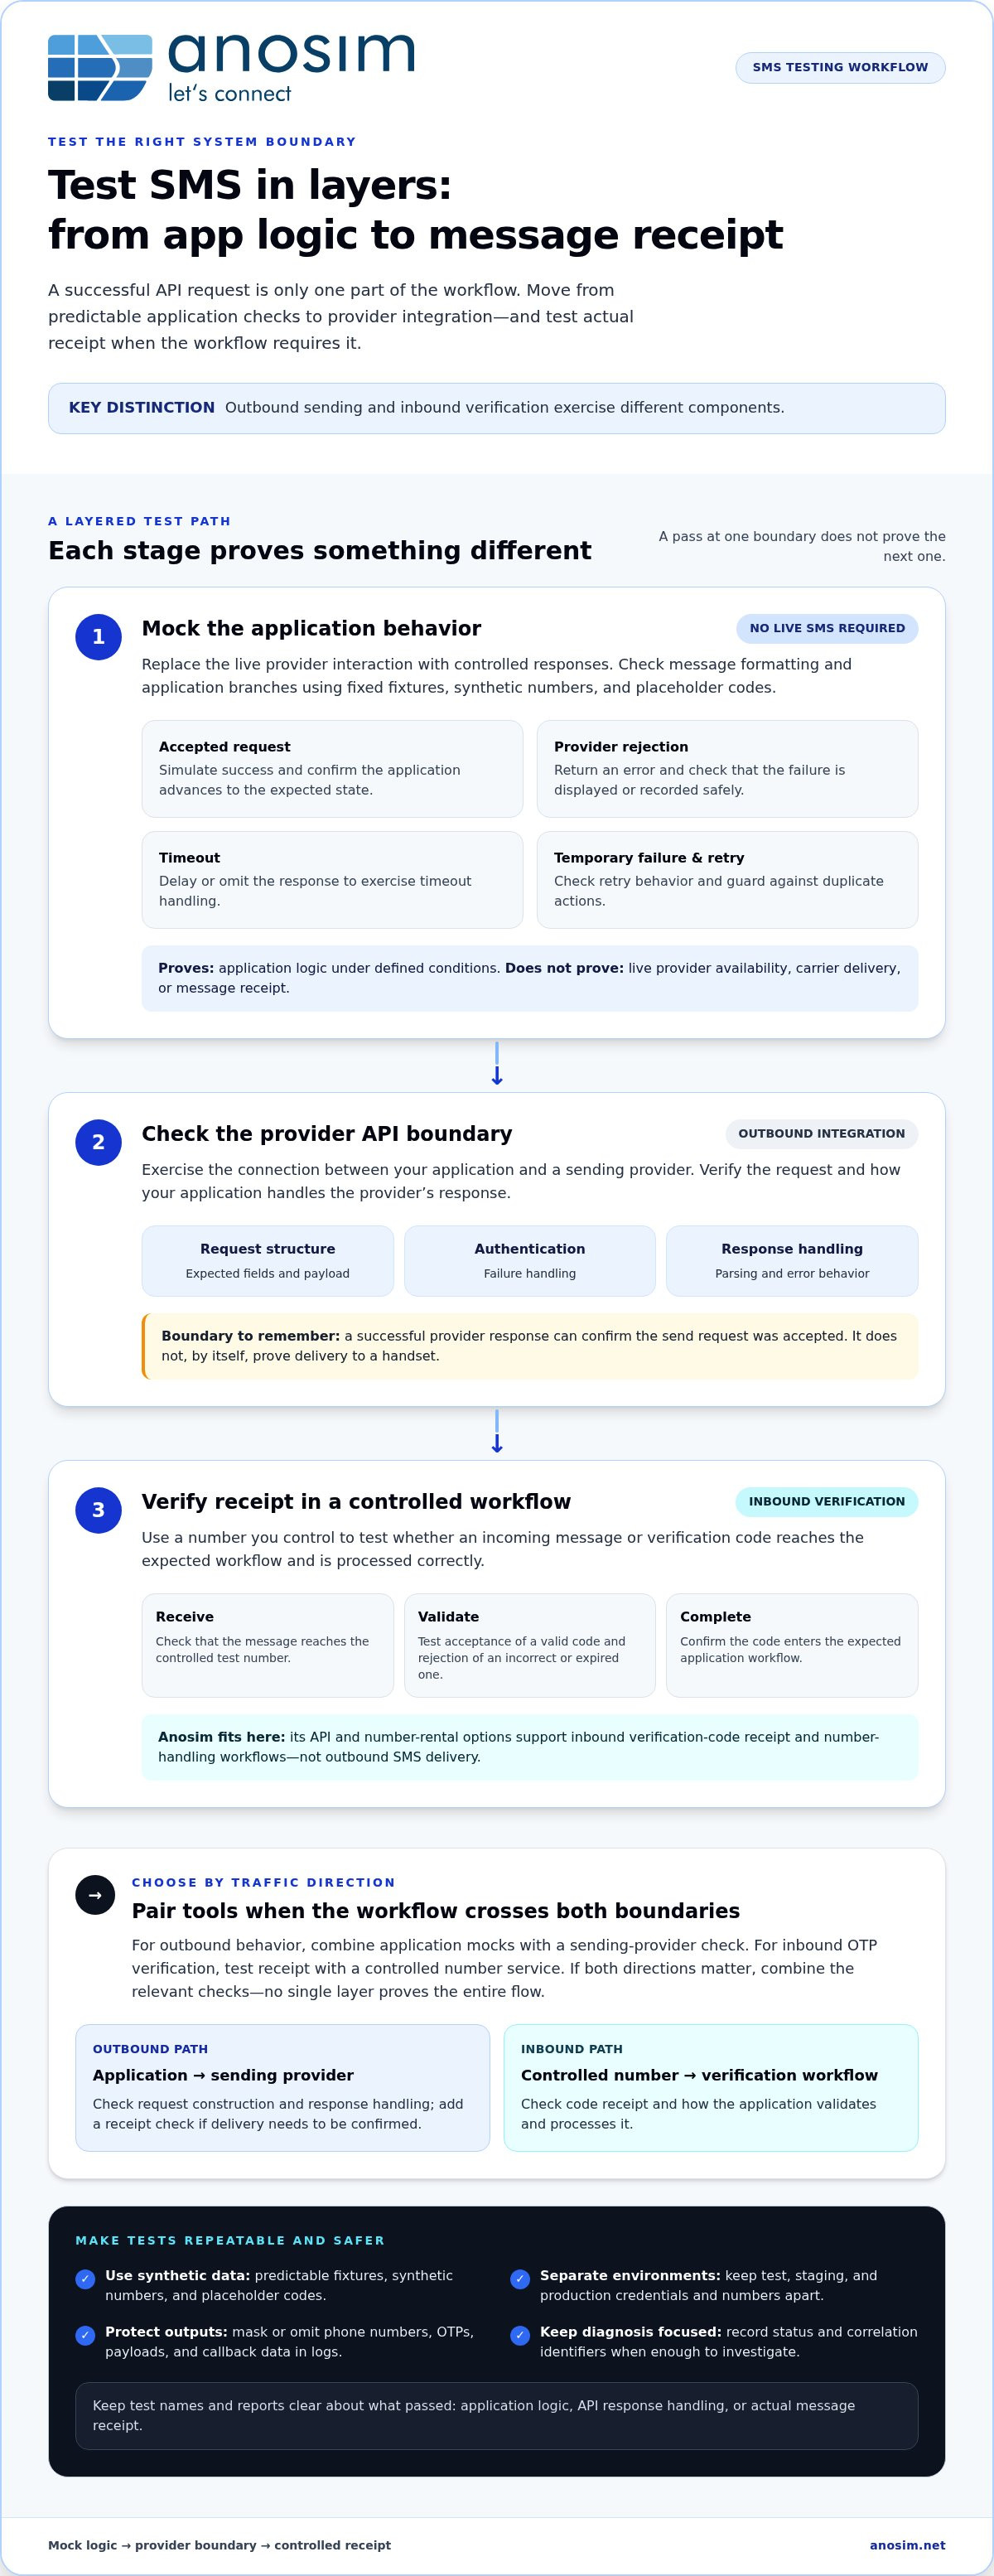
Надёжная стратегия тестирования переходит от контролируемых проверок приложения к интеграции с провайдером и, при необходимости, к фактическому получению сообщения. Каждый уровень отвечает на свой вопрос. Мок может подтвердить, что код правильно реагирует на ожидаемый ответ, а проверка API — что запросы обрабатываются корректно. Ни то ни другое не доказывает, что сообщение дошло до номера.
Сквозной (end-to-end) тест SMS прослеживает процесс, запускаемый сообщением, через приложение и соответствующую границу обмена сообщениями — от инициирующего действия через отправку или получение до ожидаемого результата в приложении. Определите эту границу до выбора инструментов разработчика для тестирования SMS. Для исходящего уведомления путь может заканчиваться ответом провайдера или событием доставки. Для OTP-верификации включите получение кода и реакцию приложения на него.
Моки для предсказуемых проверок на уровне приложения
Мок или заглушка (stub) заменяет реальное взаимодействие с провайдером контролируемым ответом. Используйте их, чтобы проверить, как приложение формирует содержимое сообщения и обрабатывает разные ветви, без отправки реального SMS. Сохраняйте детерминированность таких тестов: одинаковые входные данные должны давать одинаковый смоделированный результат, тогда сбои легче воспроизвести.
- Успех: смоделируйте принятый запрос и убедитесь, что приложение переходит в ожидаемое состояние.
- Отклонение: верните ошибку провайдера и проверьте, что приложение безопасно отображает или фиксирует сбой.
- Тайм-аут: задержите или не отправляйте ответ, чтобы проверить обработку тайм-аута.
- Повторная попытка: смоделируйте временный сбой и убедитесь, что логика повторных попыток не создаёт дублирующих действий.
Используйте фиксированные фикстуры с синтетическими номерами и кодами-заполнителями. Тесты с моками проверяют поведение приложения в заданных условиях; они не подтверждают доставку оператором, доступность реального провайдера или получение сообщения. Чётко отражайте это различие в названиях тестов и отчётах, чтобы успешный модульный тест не принимали за результат реальной интеграции.
Проверки API и входящих номеров для интеграционных тестов
Проверка через API-клиент задействует границу между вашим приложением и провайдером. Проверяйте структуру запросов, обработку ошибок аутентификации, разбор ответов и реакцию приложения на ошибки. Изолируйте учётные данные от рабочей среды и не записывайте секретные значения или полные OTP-коды в результаты тестов. Руководство по соблюдению FTC CAN-SPAM Act касается коммерческой электронной почты, а не правил для SMS, поэтому рассматривайте его как рекомендации для конкретного канала, а не как замену требованиям к SMS.
Для входящей верификации используйте авторизованный тестовый номер, когда нужно подтвердить, что код может быть получен и обработан нужным процессом. Запустите тест из приложения, получите входящий код через сервис номеров, а затем убедитесь, что приложение принимает ожидаемый код и корректно обрабатывает недействительный. Anosim поддерживает входящую верификацию через свой API и варианты аренды номеров. Его документация API для интеграций разработчиков — отправная точка для настройки такой интеграции. Для исходящих тестов используйте отдельного провайдера отправки или мок.
Сравнение инструментов разработчика для тестирования SMS по сценариям использования
Подходящий вариант зависит от того, что вам нужно наблюдать. Локальный мок даёт быструю и воспроизводимую обратную связь о логике приложения. Проверка API провайдера задействует интеграцию. Сервис входящих номеров проверяет, может ли сообщение верификации быть получено и обработано. Эти категории решают разные задачи, поэтому сравнивайте их по цели теста, а не считайте все SMS-инструменты взаимозаменяемыми.
Какая категория инструментов подходит для каждого сценария тестирования?
Используйте это сравнение, чтобы сузить выбор. Функции и поведение инструмента при тестировании зависят от его категории и реализации, поэтому при интерпретации результатов отличайте смоделированные события от реального получения сообщений.
- Локальный мок или заглушка: лучше всего подходит для форматирования сообщений, ветвления, обработки ошибок и повторных попыток; направление сообщений: смоделированные исходящие или входящие события; главное ограничение: не проверяет реального провайдера, доставку оператором или фактическое получение.
- API-клиент: лучше всего подходит для проверки структуры запросов, обработки аутентификации и разбора ответов; направление сообщений: обычно исходящие API-запросы, в зависимости от API; главное ограничение: корректный ответ сам по себе не доказывает доставку или обработку OTP-кода.
- Тестовая среда провайдера: лучше всего подходит для проверок интеграции с конкретным провайдером в документированных тестовых условиях; направление сообщений: зависит от поддерживаемых провайдером функций; главное ограничение: поведение песочницы может отличаться от реального трафика.
- Тестирование с реальными входящими номерами: лучше всего подходит для получения кода верификации и проверки его обработки приложением; направление сообщений: входящие; главное ограничение: требуются контролируемые номера и авторизованные, тщательно организованные тесты.
Twilio, Sinch и BulkSMS — примеры сторонних платформ обмена сообщениями, с которыми разработчики могут столкнуться при оценке API-интеграций. Одни лишь их названия не означают, что конкретная песочница или тестовая функция покрывает ваш сценарий. Ключевое различие в том, моделирует ли тест событие или проверяет реальную доставку и получение сообщения.
Компромиссы, которые стоит сравнить разработчикам
Моки хорошо воспроизводимы и легко изолируются, но наименее реалистичны. API-клиенты и тестовые среды провайдеров раскрывают больше деталей интеграции, включая сбои запросов и разбор ответов, но не обязательно доказывают реальную доставку. Тестирование с реальными входящими номерами даёт подтверждение фактического получения и обработки кода, но требует больше настройки и даёт меньше контроля над временем поступления внешних сообщений.
Обращайте внимание на то, какой результат вы измеряете. Принятый провайдером запрос или статус доставки не доказывает, что приложение получило OTP-код, сопоставило его с нужной сессией и завершило верификацию. Тестируйте эти результаты отдельно и делайте их видимыми в журналах, не записывая полный код или персональные данные.
Для сценария входящей верификации Anosim предоставляет аренду виртуальных номеров и API-интеграции для получения кодов верификации. Он не отправляет исходящие SMS, поэтому, если тест должен также проверять исходящую доставку, комбинируйте его с моком или отдельным провайдером отправки. Документация Anosim API помогает спланировать интеграцию. Используйте номера и аккаунты только для авторизованных тестов и соблюдайте правила аккаунтов соответствующего сервиса. Ни один сервис номеров не гарантирует принятия всеми платформами.
На практике инструменты разработчика для тестирования SMS лучше всего работают как небольшой многоуровневый набор: моки для быстрых проверок, тесты на стороне провайдера для поведения интеграции и тестирование с входящими номерами, когда получение реального кода входит в рабочий процесс.
Воспроизводимый план тестирования SMS без раскрытия данных пользователей
Воспроизводимый план упрощает диагностику сбоев и удерживает тестовый трафик в стороне от рабочих систем. Начните с результата, который нужно проверить, затем добавьте самый лёгкий уровень тестирования, способный его подтвердить. Такая последовательность даёт инструментам разработчика для тестирования SMS чёткую роль без использования реальных клиентских аккаунтов или данных.
- 1. Определите рабочий процесс и границу. Решите, что вы тестируете: форматирование сообщения, запрос к провайдеру, получение входящего кода или весь путь верификации. Отнесите каждый ожидаемый результат к приложению, провайдеру или обработчику входящих сообщений.
- 2. Опишите тестовые сценарии и ожидаемые результаты. Охватите действительные, некорректные, просроченные, задержанные, дублированные и отсутствующие сообщения. Например, приложение должно отклонять просроченный код, а обработчик входящих сообщений — обрабатывать полученный код только для предназначенной тестовой сессии.
- 3. Запустите изолированные тесты с моками. Используйте фиксированные фикстуры, чтобы проверить обычные ветви и ветви сбоев, включая повторные попытки и тайм-ауты. Убедитесь, что отсутствующее сообщение приводит к контролируемому результату, а не к бесконечному ожиданию. Утверждения (assertions) в тестах с моками должны касаться поведения приложения, а не доступа к реальному клиентскому аккаунту.
- 4. Проверьте интеграцию на контролируемых данных. Используйте тестовые учётные данные и, где уместно, документированную тестовую среду провайдера. Если процесс требует фактического получения входящего сообщения, используйте авторизованный тестовый номер и проверяйте как получение кода, так и его обработку приложением.
- 5. Проанализируйте результаты и сбросьте среду. Зафиксируйте результат (пройден или не пройден), тестовый сценарий и безопасный идентификатор корреляции. Удаляйте временные тестовые данные, когда они больше не нужны, и убедитесь, что никакая тестовая конфигурация не может вызвать трафик в рабочей среде.
Тестовые сценарии и ожидаемые результаты
Формулируйте каждый сценарий настолько конкретно, чтобы неудачная проверка указывала на ответственный компонент. Логика верификации в приложении должна отклонять некорректный код. Просроченный код должен отклоняться в соответствии с заданными в приложении правилами истечения срока действия. Задержанное сообщение проверяет обработку тайм-аутов и восстановление; дубликат — то, что обработка не выполняет одно и то же действие дважды. Для отсутствующего сообщения укажите, сообщает ли приложение о тайм-ауте, разрешает повторную попытку или следует другому заданному пути. Ожидаемые результаты должны быть стабильными и не зависеть от доступа к реальным аккаунтам.
Защита тестовых данных и рабочих систем
Используйте синтетические личности и коды, маскируйте значения OTP при формировании журналов приложения и не помещайте конфиденциальные данные в отчёты о тестах. Разделяйте учётные данные, номера телефонов, конечные точки и места хранения журналов для тестовой, промежуточной и рабочей среды. Ограничивайте доступ к тестовым учётным данным и меняйте их в соответствии с процессами безопасности вашей команды. Соблюдайте применимые условия платформ и требования к защите данных, включая требования конкретной юрисдикции, в которой работает ваше развёртывание.
Чек-лист тестовых данных для SMS: используйте синтетические личности, изолируйте учётные данные и номера по средам, маскируйте коды, ограничивайте доступ к журналам и никогда не копируйте реальные данные пользователей в фикстуры.
Для проверок входящей верификации Anosim поддерживает сценарии аренды номеров и API-интеграции для получения кодов. Используйте документацию Anosim API, чтобы спланировать интеграционный тест входящих сообщений, а для проверок исходящих SMS используйте мок или отдельного провайдера отправки.
Место Anosim в стеке инструментов для тестирования SMS
Anosim относится к входящей стороне плана тестирования SMS. Используйте его активацию входящих SMS и варианты аренды номеров, когда процессу нужно получить сообщение верификации и передать код в приложение для обработки. Так можно проверить, что происходит после того, как сообщение пришло на контролируемый номер, например получение кода и подтверждение того, что приложение обрабатывает его ожидаемым образом.
Ключевая граница — направление трафика. Anosim не отправляет исходящие SMS. Для исходящего теста используйте мок приложения или отдельного провайдера отправки. Для теста входящей верификации Anosim может быть частью конфигурации. Если тесту нужны оба направления, комбинируйте соответствующие компоненты и чётко указывайте, какой результат проверяет каждый из них.
Когда сервис входящих SMS — подходящий компонент
Выбирайте процесс с входящим номером, когда приложение должно получать и обрабатывать сообщения верификации, а не только отправлять запрос на отправку. Временная активация подходит для точечной проверки, а для длительного теста может понадобиться арендованный номер для многократного тестирования в течение времени. Ни одна из этих конфигураций не гарантирует принятия всеми сторонними платформами. Используйте номера только для авторизованных тестов и соблюдайте применимые условия платформ.
Для постоянных тестовых сценариев определите, как ваша команда будет связывать каждое входящее сообщение с тестовым сценарием, и не храните значения кодов дольше необходимого. Держите процесс отдельно от клиентских аккаунтов, чтобы сбои можно было воспроизвести без раскрытия реальных данных пользователей.
Оценка соответствия интеграции и следующие шаги
Anosim API (v1) и совместимость с SMS-Activate Standard API поддерживают интеграции разработчиков для получения кодов верификации. Изучите документацию Anosim API, чтобы понять поддерживаемое поведение интеграции, и стройте проверки на основе того, что в ней описано. Сосредотачивайте тесты на заданных входных данных и ожидаемых результатах, а не на предположениях о недокументированном поведении.
Практичный план интеграции начинается с мока для логики приложения, затем проверяет процесс входящего API на синтетических тестовых данных и контролируемом номере. Фиксируйте, был ли получен код и обработало ли его приложение, но не допускайте конфиденциальные значения в журналы и отчёты. Если исходящая доставка тоже входит в задачу, тестируйте этот путь отдельно с помощью мока или провайдера отправки.
Такое разделение упрощает выбор инструментов разработчика для тестирования SMS исходя из реальной потребности: получение кодов верификации, управление арендованным номером и отправка сообщений — это разные задачи. Ознакомьтесь с активацией входящих SMS, чтобы сопоставить сервис с требованиями вашей команды к тестированию входящих сообщений.
Как превратить стратегию тестирования в рабочую конфигурацию
Опишите один критически важный SMS-процесс от триггера до ожидаемого результата, затем выберите минимальную тестовую конфигурацию, способную его проверить. Поддерживайте план в рабочем состоянии, документируя, какие проверки используют моки, какие — интеграции с провайдерами, а какие требуют авторизованного входящего сообщения. Это даёт вашей команде понятную основу для доработки инструментов разработчика для тестирования SMS по мере изменения требований к приложению.
Для процессов, которым нужна входящая верификация, Anosim объединяет варианты активации и аренды номеров с интеграциями для разработчиков через Anosim API (v1) и совместимость с SMS-Activate Standard API. Используйте документацию Anosim API, чтобы согласовать интеграцию с требованиями к тестированию, а проверки исходящей доставки выполняйте в отдельном процессе с провайдером отправки или моком.
Ознакомьтесь с вариантами активации входящих SMS в Anosim и определите, где контролируемый тест входящих сообщений может укрепить процесс верификации в вашем приложении. Целенаправленная конфигурация с учётом конфиденциальности даёт вашей команде практичный путь к более надёжным релизам.
Часто задаваемые вопросы
Могут ли разработчики тестировать SMS-процессы без отправки реального сообщения?
Да. Используйте инструменты разработчика для тестирования SMS, например локальный мок, чтобы моделировать ответы провайдера и события входящих сообщений без передачи текста. Например, верните смоделированный тайм-аут и проверьте, что приложение предлагает повторную попытку, а не отмечает верификацию как завершённую. Это подтверждает реакцию кода на сценарий, но не может доказать, что реальный провайдер или оператор доставит сообщение.
Как протестировать процесс SMS OTP от начала до конца?
Запустите процесс верификации с синтетической тестовой личностью, отправьте или смоделируйте код, затем проверьте, что приложение связывает его с правильной сессией. Протестируйте принятие ожидаемого кода и отклонение неверного или просроченного. Также убедитесь, что обновление страницы или запуск второй сессии не приводит к случайному повторному использованию состояния верификации первой сессии.
Подходит ли виртуальный номер для тестирования SMS-верификации?
Он может подойти, когда авторизованному тесту нужно получить реальное сообщение верификации, а не смоделировать его. Используйте номер, который вы контролируете, и убедитесь, что тест разрешён соответствующей платформой. Принятие номеров различается в зависимости от платформы, поэтому виртуальный номер не может гарантировать успешную верификацию везде. Для многократного тестирования документируйте, какая тестовая среда и какой номер закреплены за каждым сценарием.
Чем SMS API отличается от инструмента для тестирования SMS?
SMS API предоставляет функции обмена сообщениями, которые может вызывать приложение, а инструмент тестирования помогает проверять поведение приложения или интеграции. Одни инструменты — простые локальные заглушки; другие помогают изучать API-запросы или контролируемые события сообщений. Прежде чем полагаться на результат теста, определите, что он охватывает: формирование запроса, ответ провайдера, доставку сообщения или обработку полученного кода приложением.
Как разработчикам не допускать OTP-коды в тестовые журналы?
Маскируйте коды в момент создания журналов, а не рассчитывайте, что кто-то удалит их позже. Записывайте идентификатор тестового сценария, статус и неконфиденциальное значение корреляции вместо OTP-кода или полного номера телефона. Проверяйте также трассировки исключений и отчёты CI, поскольку неудачные проверки могут раскрывать содержимое запросов. Используйте синтетические тестовые значения и ограничивайте доступ к журналам, содержащим другие конфиденциальные тестовые данные.
Может ли один инструмент тестировать и исходящие SMS, и входящие коды верификации?
Более широкая тестовая конфигурация может охватывать оба направления, но не стоит предполагать, что это делает один сервис. Рассматривайте исходящую отправку и получение входящих сообщений как отдельные возможности и тестируйте каждый результат независимо. Anosim поддерживает получение входящих кодов верификации и сценарии аренды номеров, но не исходящие SMS. Комбинируйте его с моком или отдельным провайдером отправки, если приложению также нужны проверки исходящей доставки.