Форма регистрации может стать точкой утечки, если пробелы в защите или скомпрометированные аккаунты раскрывают информацию, которую собирает приложение. Страх утечки данных при регистрации в приложениях понятен, особенно когда сервис запрашивает личные сведения или учётные данные для входа. Риск зависит от того, какие данные собирает приложение и как оно их защищает.
Вполне естественно задуматься, что может произойти с вашей информацией после создания аккаунта. В этой статье объясняется, как распространённые уязвимости приводят к утечкам, какие данные могут оказаться раскрыты и чем различаются правила защиты конфиденциальности и уведомления об утечках в разных юрисдикциях.
Вы также узнаете, как такие меры, как шифрование, управление доступом и многофакторная аутентификация, снижают риск и почему процесс регистрации в приложении имеет значение. Цель — объяснить, что утечка может означать для пользователей и как взвесить компромиссы в вопросах конфиденциальности, прежде чем делиться информацией.
Ключевые выводы
- Поймите, как уязвимости вроде SQL-инъекций и слабой защиты входа ставят данные приложения под угрозу.
- Узнайте, почему раскрытые адреса электронной почты и пароли создают риски за пределами приложения, в котором их собрали.
- Определите, как тип хранимой приложением информации влияет на возможные последствия утечки.
- Разберитесь, почему правила уведомления об утечках и защиты данных различаются в зависимости от юрисдикции.
Содержание
- Шифрование и технические пробелы в защите
- Какая информация похищается при утечках данных
- Раскрытие конфиденциальных данных клиентов
- Насколько распространены утечки данных, затрагивающие сведения при регистрации в мобильных приложениях?
- Anosim: SMS Activation
Шифрование и технические пробелы в защите
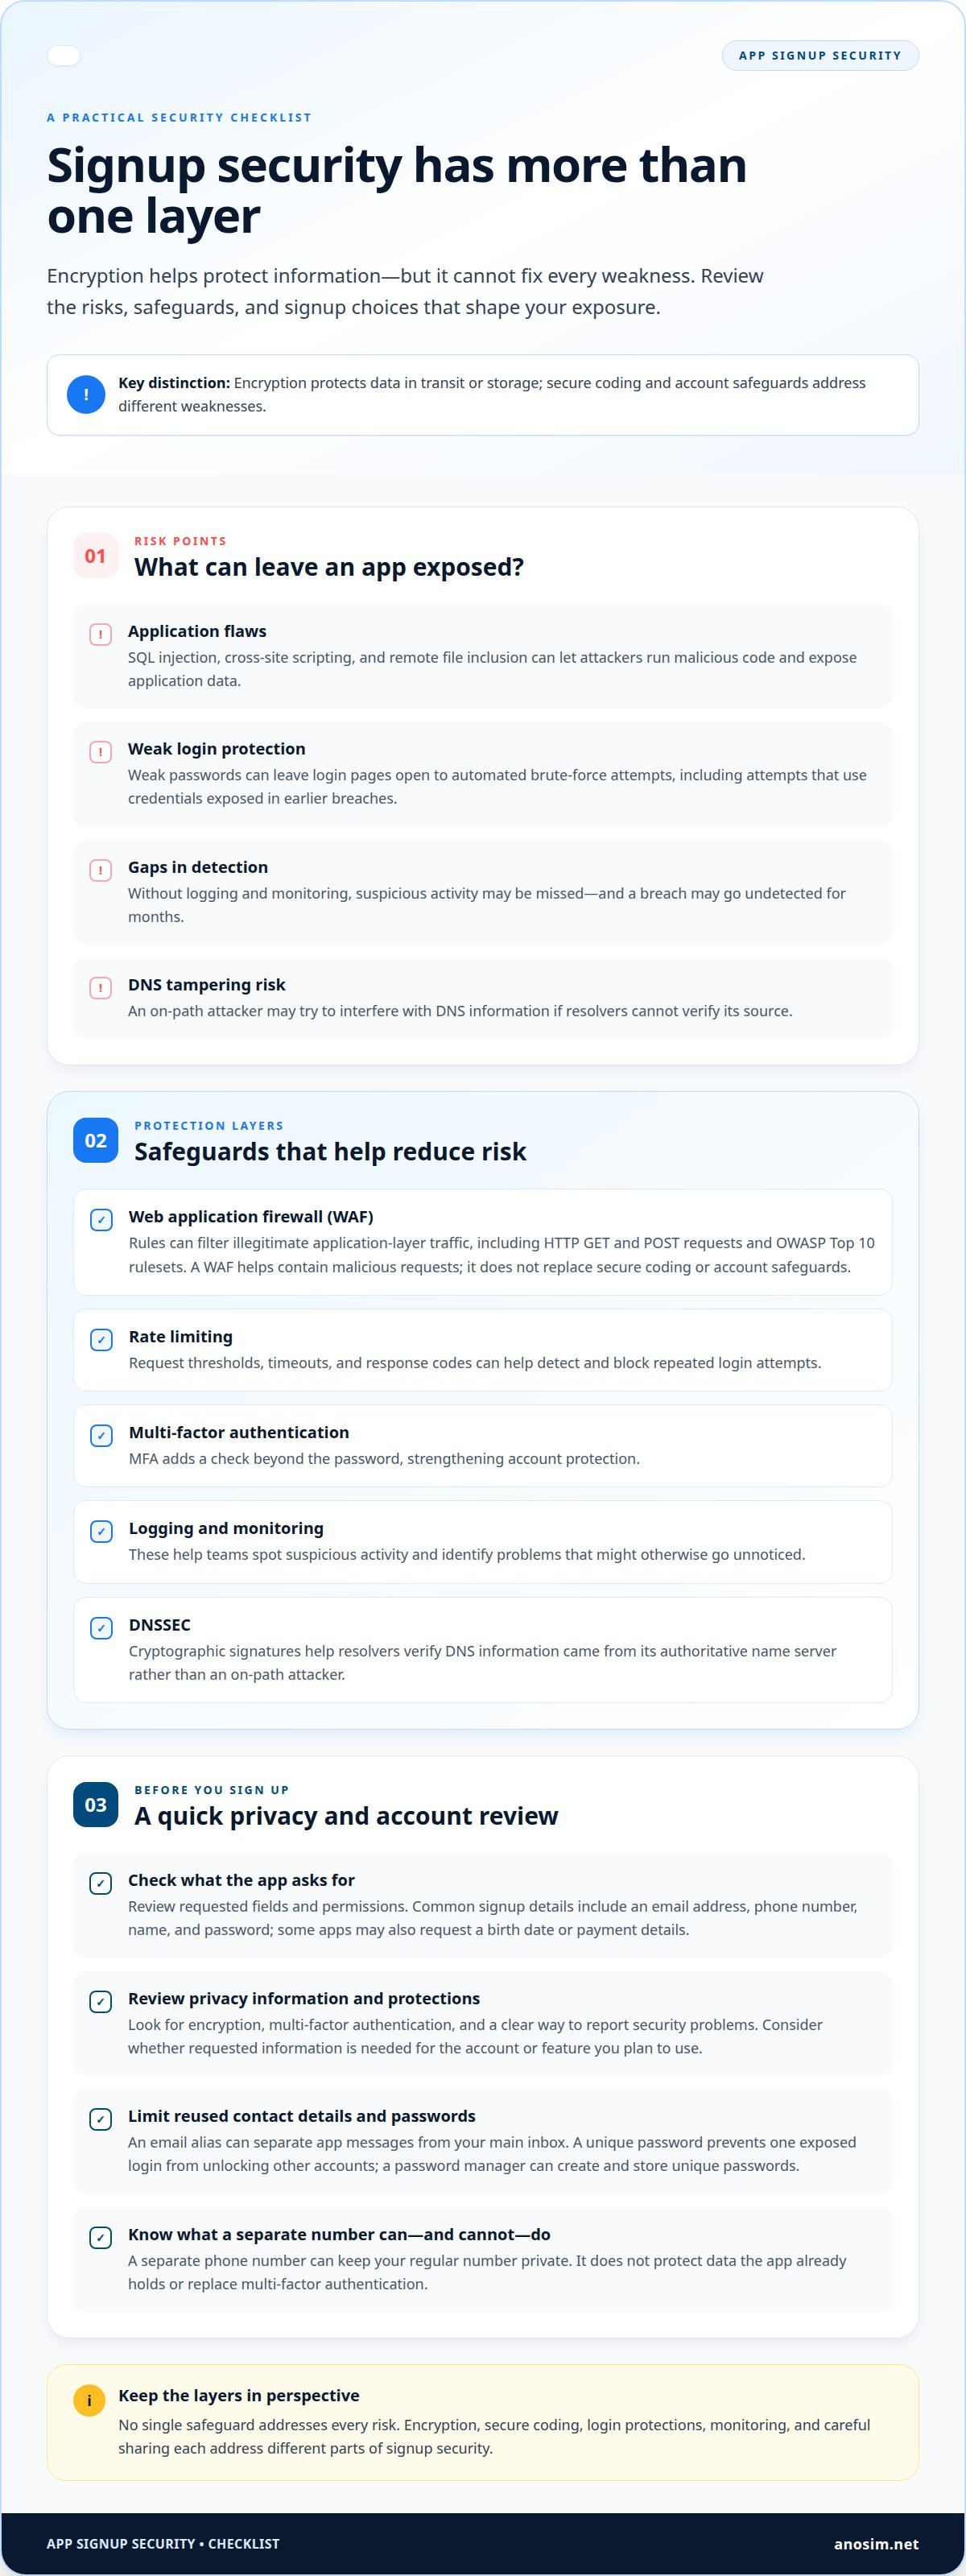
Шифрование защищает данные при передаче или хранении, но не может устранить все слабые места приложения. SQL-инъекции, межсайтовый скриптинг (XSS) и удалённое включение файлов позволяют злоумышленникам выполнять вредоносный код и раскрывать данные приложения. Страх утечки данных при регистрации в приложениях часто сводится к вопросу, использует ли приложение меры защиты помимо шифрования.
Межсетевой экран для веб-приложений (WAF) может отфильтровывать нелегитимный трафик на прикладном уровне с помощью правил для HTTP-запросов GET и POST, включая наборы правил OWASP Top 10. Он помогает сдерживать вредоносные запросы, но не заменяет безопасную разработку и защиту аккаунтов. Слабые пароли также оставляют страницы входа открытыми для автоматического подбора с использованием учётных данных, раскрытых при прежних утечках.
Ограничение частоты запросов (rate limiting) позволяет обнаруживать и блокировать повторные попытки входа с помощью пороговых значений запросов, тайм-аутов и кодов ответа. Многофакторная аутентификация добавляет проверку помимо пароля. Журналирование и мониторинг помогают командам замечать подозрительную активность — в этой области специалисты по безопасности, такие как cyberone.security, предоставляют услуги управляемого обнаружения и реагирования (MDR), — ведь без постоянного наблюдения утечка может оставаться незамеченной месяцами. DNSSEC использует криптографические подписи, чтобы помочь резолверам убедиться, что DNS-информация получена от авторитетного сервера имён, а не от злоумышленника на пути передачи данных.
Оценка конфиденциальности и безопасности приложения
Оцените конфиденциальность и безопасность приложения до регистрации: изучите, какие данные оно запрашивает, какие меры защиты применяет и какие настройки аккаунта предлагает. Приложение может собирать больше, чем нужно для создания аккаунта. Страх утечки данных при регистрации в приложениях может стать поводом для целенаправленной проверки: прочитайте сведения о конфиденциальности, проверьте запрашиваемые разрешения и убедитесь в наличии шифрования, многофакторной аутентификации и понятного способа сообщить о проблемах безопасности. Эти проверки помогают оценить свои риски до ввода контактных данных.
Защита контактных данных и паролей при регистрации
Псевдонимы электронной почты, отдельные номера телефонов и менеджеры паролей помогают реже использовать одни и те же личные контактные данные и защищать учётные данные для входа. Их польза зависит от требований при регистрации и от того, как вы организуете восстановление доступа к аккаунту. Псевдоним позволяет отделить сообщения приложения от основного почтового ящика, а уникальный пароль не даёт одной раскрытой учётной записи открыть доступ к другим аккаунтам. Менеджер паролей может создавать и хранить уникальные пароли. Отдельный номер помогает сохранить ваш основной номер в тайне, но не защищает данные, которые уже хранятся в приложении, и не заменяет многофакторную аутентификацию.
Какая информация похищается при утечках данных
Утечка может раскрыть регистрационные данные напрямую или объединить их с информацией, похищенной в другом месте. Последствия зависят от того, какие записи получили злоумышленники и использовали ли пользователи одни и те же учётные данные повторно.
Collection 1 показывает, как наборы данных из утечек могут объединять старую и недавно раскрытую информацию. Когда в январе 2019 года он появился в сети, в нём содержалось 773 миллиона адресов электронной почты и 21 миллион паролей из ранее известных утечек. Кроме того, в него вошли 140 миллионов адресов и 10 миллионов паролей, которых не было в более ранних раскрытиях. Поэтому знакомый адрес электронной почты может оказаться рядом с учётными данными, собранными в разных сервисах.
Как часто происходят утечки регистрационных данных
Частота утечек показывает, как часто организации теряют или раскрывают информацию о клиентах, хотя доступные данные не выделяют регистрацию в приложениях отдельно. Это различие важно: общее число инцидентов показывает масштаб раскрытия, но не конкретный риск формы регистрации отдельного приложения. В 2022 году в США произошло более 1800 инцидентов с данными клиентов, в результате которых данные были скомпрометированы и пострадали более 400 миллионов человек.
Социальные сети тоже пережили крупные утечки. В результате утечки LinkedIn в 2012 году были раскрыты адреса электронной почты и зашифрованные пароли 117 миллионов пользователей. Этот пример показывает, что приложение или сеть может раскрыть данные аккаунтов, даже если пароли зашифрованы. Тип раскрытой информации зависит от инцидента.
Как проверить, была ли утечка в приложении или компании
Чтобы проверить, была ли утечка, найдите уведомления организации об инцидентах и сравните их с публикациями в авторитетных источниках. Это поможет понять, могли ли быть затронуты данные вашего аккаунта. Поищите уведомления об утечках на официальном сайте приложения и в объявлениях службы поддержки, а затем найдите публикации, в которых названа компания и указаны затронутые данные.
Сравните уведомление с адресом электронной почты, указанным при регистрации аккаунта, и с подробностями инцидента. Общее предупреждение о компании не обязательно означает, что затронут именно ваш аккаунт. С осторожностью относитесь к непрошеным сообщениям об утечках: злоумышленники могут использовать опасения пользователей, чтобы фишинговые попытки выглядели правдоподобно.
Что делать, если регистрационные данные раскрыты
Защитите аккаунты, в которых используются раскрытые данные, и ограничьте возможность дальнейшего злоупотребления. Если был раскрыт пароль, смените его в затронутом аккаунте и везде, где вы использовали его повторно. Выберите уникальный новый пароль и включите многофакторную аутентификацию, где это возможно. Похищенные учётные данные могут проверять на других страницах входа, поэтому эти шаги важны.
Если был раскрыт ваш адрес электронной почты, обращайте внимание на сообщения, которые выдают себя за приложение или ссылаются на инцидент. Не открывайте неожиданные ссылки и не передавайте данные для входа через сообщения. Проверьте активность аккаунта и историю платежей, если эти данные были затронуты, и следуйте уведомлению компании, чтобы узнать, какие данные были раскрыты.
Раскрытие конфиденциальных данных клиентов
Последствия утечки зависят от того, какие данные клиентов скомпрометированы и как их можно использовать. Регистрационные данные могут связать онлайн-профиль с реальным человеком, почтовым ящиком или другим аккаунтом.
Персональные данные, собираемые при регистрации
Регистрационные данные — это информация, которую приложение запрашивает для создания или подтверждения аккаунта. Типичные примеры — адрес электронной почты, номер телефона, имя и пароль. В зависимости от назначения аккаунта приложение может также запросить дату рождения или платёжные данные. Зная, какие поля обязательны, вы можете отличить необходимую информацию для аккаунта от сведений, которыми можно не делиться.
Проверяйте каждое поле формы перед отправкой. Если сервис запрашивает платёжную информацию при регистрации, подумайте, нужна ли она для функции, которой вы собираетесь пользоваться. Профиль, объединяющий имя, дату рождения и контактные данные, может рассказать о человеке больше, чем один только адрес электронной почты.
Риски передачи личной информации
Личная информация находится под угрозой, если злоумышленник получает доступ к хранимым записям или перехватывает незашифрованный сеанс. Например, незашифрованные сеансы клиентов могут раскрыть пароли и номера кредитных карт. Скомпрометированный почтовый аккаунт также может помочь злоумышленнику использовать сброс паролей или рассылать убедительные сообщения от имени приложения.
Масштаб утечки может упростить распространение раскрытых записей и злоупотребление ими. В 2025 году группировка Everest заявила о доступе к 343 ГБ внутренних и клиентских данных Under Armour. Позднее, после того как требования о выкупе не были выполнены, в сеть утекли почти 192 миллиона записей Under Armour. Этот пример показывает, что раскрытие данных клиентов может выходить за пределы формы регистрации.
Ограничьте лишнее раскрытие: делитесь только тем, что нужно для создания аккаунта. Используйте уникальный пароль и оставляйте необязательные поля профиля пустыми, если для них нет явной цели. Если приложение запрашивает ваш номер телефона, подумайте, хотите ли вы связывать этот идентификатор с аккаунтом. Правильный выбор зависит от функций приложения и от информации, которая требуется для доступа.
Насколько распространены утечки данных, затрагивающие сведения при регистрации в мобильных приложениях?
Единого показателя, который измерял бы утечки, ограниченные только формами регистрации в мобильных приложениях, нет. Более общая статистика утечек даёт контекст, но объединяет разные организации, инциденты и типы записей. Опубликованный уровень утечек не может сказать, какова точная вероятность того, что конкретное приложение раскроет ваши регистрационные данные. Вместо этого обратите внимание на то, как приложения хранят данные, подключаются к другим сервисам и реагируют, когда аккаунт или поставщик скомпрометирован.
Третьи стороны — часть этой картины рисков. Согласно отчёту Verizon DBIR за 2025 год, третьи стороны причастны к 30% утечек. Кроме того, организации в среднем используют более 100 различных SaaS-приложений, что расширяет сеть сервисов, которые могут обрабатывать деловую информацию. Для пользователя приложения это означает, что регистрационные данные могут храниться или обрабатываться в связанных системах, а не только в видимом интерфейсе приложения. Эта статистика не означает, что утечке подвергаются 30% регистраций в приложениях.
Методы атак также помогают объяснить, почему раскрытая информация может распространяться. По данным IBM, фишинг становится причиной 16% утечек. Убедительное сообщение может побудить человека раскрыть учётные данные или перейти по ссылке на поддельную страницу входа. BlackFog сообщает о краже данных в 96% атак программ-вымогателей. Кража (эксфильтрация) данных означает, что злоумышленники выносят информацию из затронутой системы, что создаёт риск, выходящий за рамки временного сбоя в работе сервиса. Эти цифры описывают общие закономерности утечек, а не инциденты, связанные именно с регистрацией в приложениях.
Правовая защита также зависит от местоположения. По состоянию на 2018 год законы об утечках данных действовали во всех 50 штатах США. Закон Калифорнии обязывает затронутых лиц или компании уведомлять пострадавших от утечки без необоснованной задержки и сразу после её обнаружения. Закон ЕС о защите данных 2018 года призван заставить компании и брокеров данных серьёзнее относиться к тому, какую информацию они собирают и хранят. Для пользователей в разных странах применимые правила зависят от юрисдикции и обстоятельств инцидента. Сроки уведомления, указанные в нём типы данных и инструкции — практические детали, на которые стоит обратить внимание.
Anosim: SMS Activation
Anosim предоставляет SMS Activation для получения кодов подтверждения при регистрации в онлайн-сервисах. Если приложение принимает отдельный номер для верификации, его использование позволяет не связывать ваш основной номер телефона с этим аккаунтом. Так вы ограничиваете передаваемые контактные данные, но это не влияет на то, как приложение хранит или защищает предоставленную вами информацию.
Anosim также предлагает Rent Number, Rent Service и Rent Mobile VoIP для аренды виртуальных номеров. SMS Activation предназначен для получения кодов подтверждения. Выберите вариант, который соответствует процессу регистрации и требуемой в нём информации.
Перейдите на anosim.net, чтобы ознакомиться с вариантами SMS Activation от Anosim.
Сделайте следующую регистрацию осознанным выбором
Прежде чем создавать очередной аккаунт, решите, какую информацию вы готовы с ним связать. Отделите необходимые данные аккаунта от необязательных полей профиля и подумайте, оправдывают ли функции сервиса каждый запрос. Такая пауза превращает страх утечки данных при регистрации в приложениях в практическое решение о конфиденциальности: делитесь информацией осознанно, а не вводите все сведения по умолчанию.
При регулярных регистрациях придерживайтесь последовательного подхода. Используйте уникальные пароли, поддерживайте данные для восстановления в актуальном состоянии и после регистрации проверяйте, что отображается в вашем профиле. Если приложение требует подтверждения по телефону, подумайте, насколько это требование соответствует вашим предпочтениям в отношении конфиденциальности, прежде чем продолжать. Эти решения не влияют на методы защиты, применяемые приложением, но помогают ограничить объём личных данных, связанных с каждым аккаунтом.
Если процессы верификации входят в ваши онлайн-операции, свяжитесь с Anosim, чтобы обсудить ваши требования. Чёткие правила регистрации дают практическую отправную точку, а с каждым аккаунтом можно обращаться внимательнее.
Часто задаваемые вопросы
Что такое утечка данных и как её предотвратить?
Утечка данных происходит, когда к информации получают доступ, раскрывают, изменяют или похищают её без разрешения. Для аккаунта в приложении это может означать, что кто-то получил сведения профиля или использует скомпрометированные данные для входа. Перед регистрацией подумайте, нужно ли приложению каждое запрашиваемое разрешение. После создания аккаунта проверьте активные сеансы и отключите доступ с устройств, которыми вы больше не пользуетесь. Эти привычки помогают ограничить раскрытие данных и замечать незнакомую активность.
Что могут сделать пользователи, чтобы защитить свою информацию при создании аккаунтов в приложениях?
Делитесь только теми сведениями, которые служат понятной цели для аккаунта. Например, приложению для редактирования фотографий может не требоваться доступ к вашим контактам, поэтому откажите в этом разрешении, если оно не нужно для используемой вами функции. Не заполняйте необязательные поля профиля и проверьте, позволяет ли приложение позже удалить сохранённые данные или закрыть аккаунт. Пересматривайте разрешения, если меняются функции приложения или ваши потребности.
Какие законы США обязывают компании уведомлять пользователей об утечках данных?
Уведомления об утечках регулируются законами штатов, и требования в разных частях США различаются. По состоянию на 2018 год законы об утечках данных действовали во всех 50 штатах. Закон Калифорнии обязывает затронутых лиц или компании уведомлять пострадавших от утечки без необоснованной задержки и сразу после её обнаружения. Применимое правило зависит от штата и инцидента, в том числе от затронутой информации и от того, кто пострадал.