Больше аккаунтов не означает автоматически больше рисков, но риск возникает, если обращаться с ними как с одной цифровой личностью. Если вы хотите безопасно управлять несколькими аккаунтами, одни лишь разные пароли не решат проблем, вызванных общими сессиями браузера, утерянными данными для восстановления или неясным распределением доступа в команде. Цель — защитить каждый аккаунт, не ставя под угрозу учётные данные и не нарушая правила платформ.
Для этого нужен воспроизводимый процесс, а не обходной путь. Каждому аккаунту нужны уникальные учётные данные, надёжная защита входа и понятный способ восстановления. Рабочие, клиентские и личные сессии должны легко различаться, а методы верификации и права доступа команды — быть задокументированы и использоваться ответственно.
В этом руководстве описаны практические шаги: как упорядочить учётные данные и профили браузера, снизить риск случайного смешения аккаунтов, защитить способы восстановления и управлять общим доступом. Также объясняется, как отдельные номера телефонов и инструменты сетевой маршрутизации могут вписаться в процесс, соответствующий правилам, и почему они не заменяют безопасность аккаунтов и правила платформ.
Главное
- Чтобы безопасно управлять несколькими аккаунтами, определите понятный процесс для учётных данных, восстановления и владения аккаунтами ещё до добавления новых аккаунтов.
- Используйте уникальные пароли и упорядоченные профили браузера, чтобы не путать личные, рабочие и клиентские сессии.
- Выбирайте инструменты разделения аккаунтов по их функции и рассматривайте каждый как ограниченную меру контроля, а не как гарантию.
- Установите в команде порядок выдачи доступа, смены ролей, работы с общими устройствами и проверки прав.
- Используйте отдельные номера или варианты сетевой маршрутизации только тогда, когда они подходят для законного процесса, соответствующего правилам платформы.
Содержание
- Что значит безопасно управлять несколькими аккаунтами?
- Создайте надёжную основу до добавления аккаунтов
- Сравнивайте инструменты разделения аккаунтов, не ожидая гарантий
- Используйте воспроизводимый процесс для ежедневного и командного управления аккаунтами
- Выбирайте инфраструктуру конфиденциальности, подходящую для процесса, соответствующего правилам
Что значит безопасно управлять несколькими аккаунтами?
Безопасно управлять несколькими аккаунтами — значит контролировать, кто имеет к ним доступ, как их можно восстановить, какую информацию они раскрывают и соответствует ли их использование правилам каждой платформы. Цель не в том, чтобы сделать аккаунты невозможными для связывания или ограничения. Цель — сохранять законное использование аккаунтов упорядоченным, отслеживаемым и менее подверженным ошибкам, которых можно избежать.
Безопасное управление несколькими аккаунтами защищает доступ, восстановление и конфиденциальность, сохраняя использование аккаунтов в рамках правил и не предполагая, что какой-либо инструмент может устранить риск. Это смещает акцент на грамотные рабочие процессы, а не на сокрытие личности или обход механизмов контроля платформы.
Подбирайте меры контроля в соответствии с риском. Уникальные пароли ограничивают последствия компрометации учётных данных, а многофакторная аутентификация добавляет проверку при входе помимо пароля. Данные для восстановления и владение аккаунтом не менее важны. Для аккаунта, от которого зависит важная деловая деятельность, определите, кто может восстановить доступ и как будут подтверждены полномочия этого человека.
- Доступ: предоставляйте каждому человеку только те права, которые нужны для его роли, и отзывайте доступ при изменении обязанностей.
- Восстановление: поддерживайте способы восстановления в актуальном состоянии и убедитесь, что ответственный владелец имеет к ним доступ.
- Конфиденциальность: ограничивайте ненужную передачу данных аккаунтов и разделяйте личную и клиентскую активность.
- Соблюдение правил: используйте аккаунты и автоматизацию только так, как это разрешает соответствующая платформа.
Какие риски возрастают при управлении несколькими аккаунтами?
Повторное использование учётных данных может вызвать цепную реакцию. Если один сервис скомпрометирован, злоумышленник может попробовать тот же пароль для других аккаунтов. Общие устройства и пересекающиеся сессии браузера создают ещё один риск: кто-то может опубликовать пост из клиентского профиля вместо профиля компании или изменить платёжные данные, находясь не в том аккаунте. Понятные названия профилей и осознанная проверка сессии помогают избежать такой путаницы.
Потеря доступа к номеру для восстановления может нарушить доступ к аккаунту, а не только вход. Номер может быть отключён, переназначен или больше не доступен владельцу аккаунта. Прежде чем полагаться на способ восстановления, зафиксируйте, кто им управляет и как его можно обновить. Отдельный номер может поддерживать процесс верификации или восстановления, но он не гарантирует доступ и не заменяет другие способы восстановления.
Отделяйте законное управление аккаунтами от обхода правил платформ
Несколько аккаунтов могут быть разрешены в одном контексте и ограничены в другом. Прежде чем настраивать процесс, изучите действующие правила каждого сервиса в отношении аккаунтов, идентификации и автоматизации, особенно для клиентской, рекламной или автоматизированной деятельности. Не используйте профили браузера, прокси или отдельные номера, чтобы обходить лимиты, скрывать запрещённое поведение или уклоняться от санкций. Эти инструменты помогают упорядочить сессии или маршрутизировать сетевой трафик, но не могут предотвратить проверку, дополнительную верификацию или ограничение аккаунта. Организациям, которые работают с отзывами и клиентскими профилями, сотрудничество со специализированным сервисом, например WhoRatesMe, может помочь придерживаться этичного и соответствующего правилам подхода к управлению репутацией.
Создайте надёжную основу до добавления аккаунтов
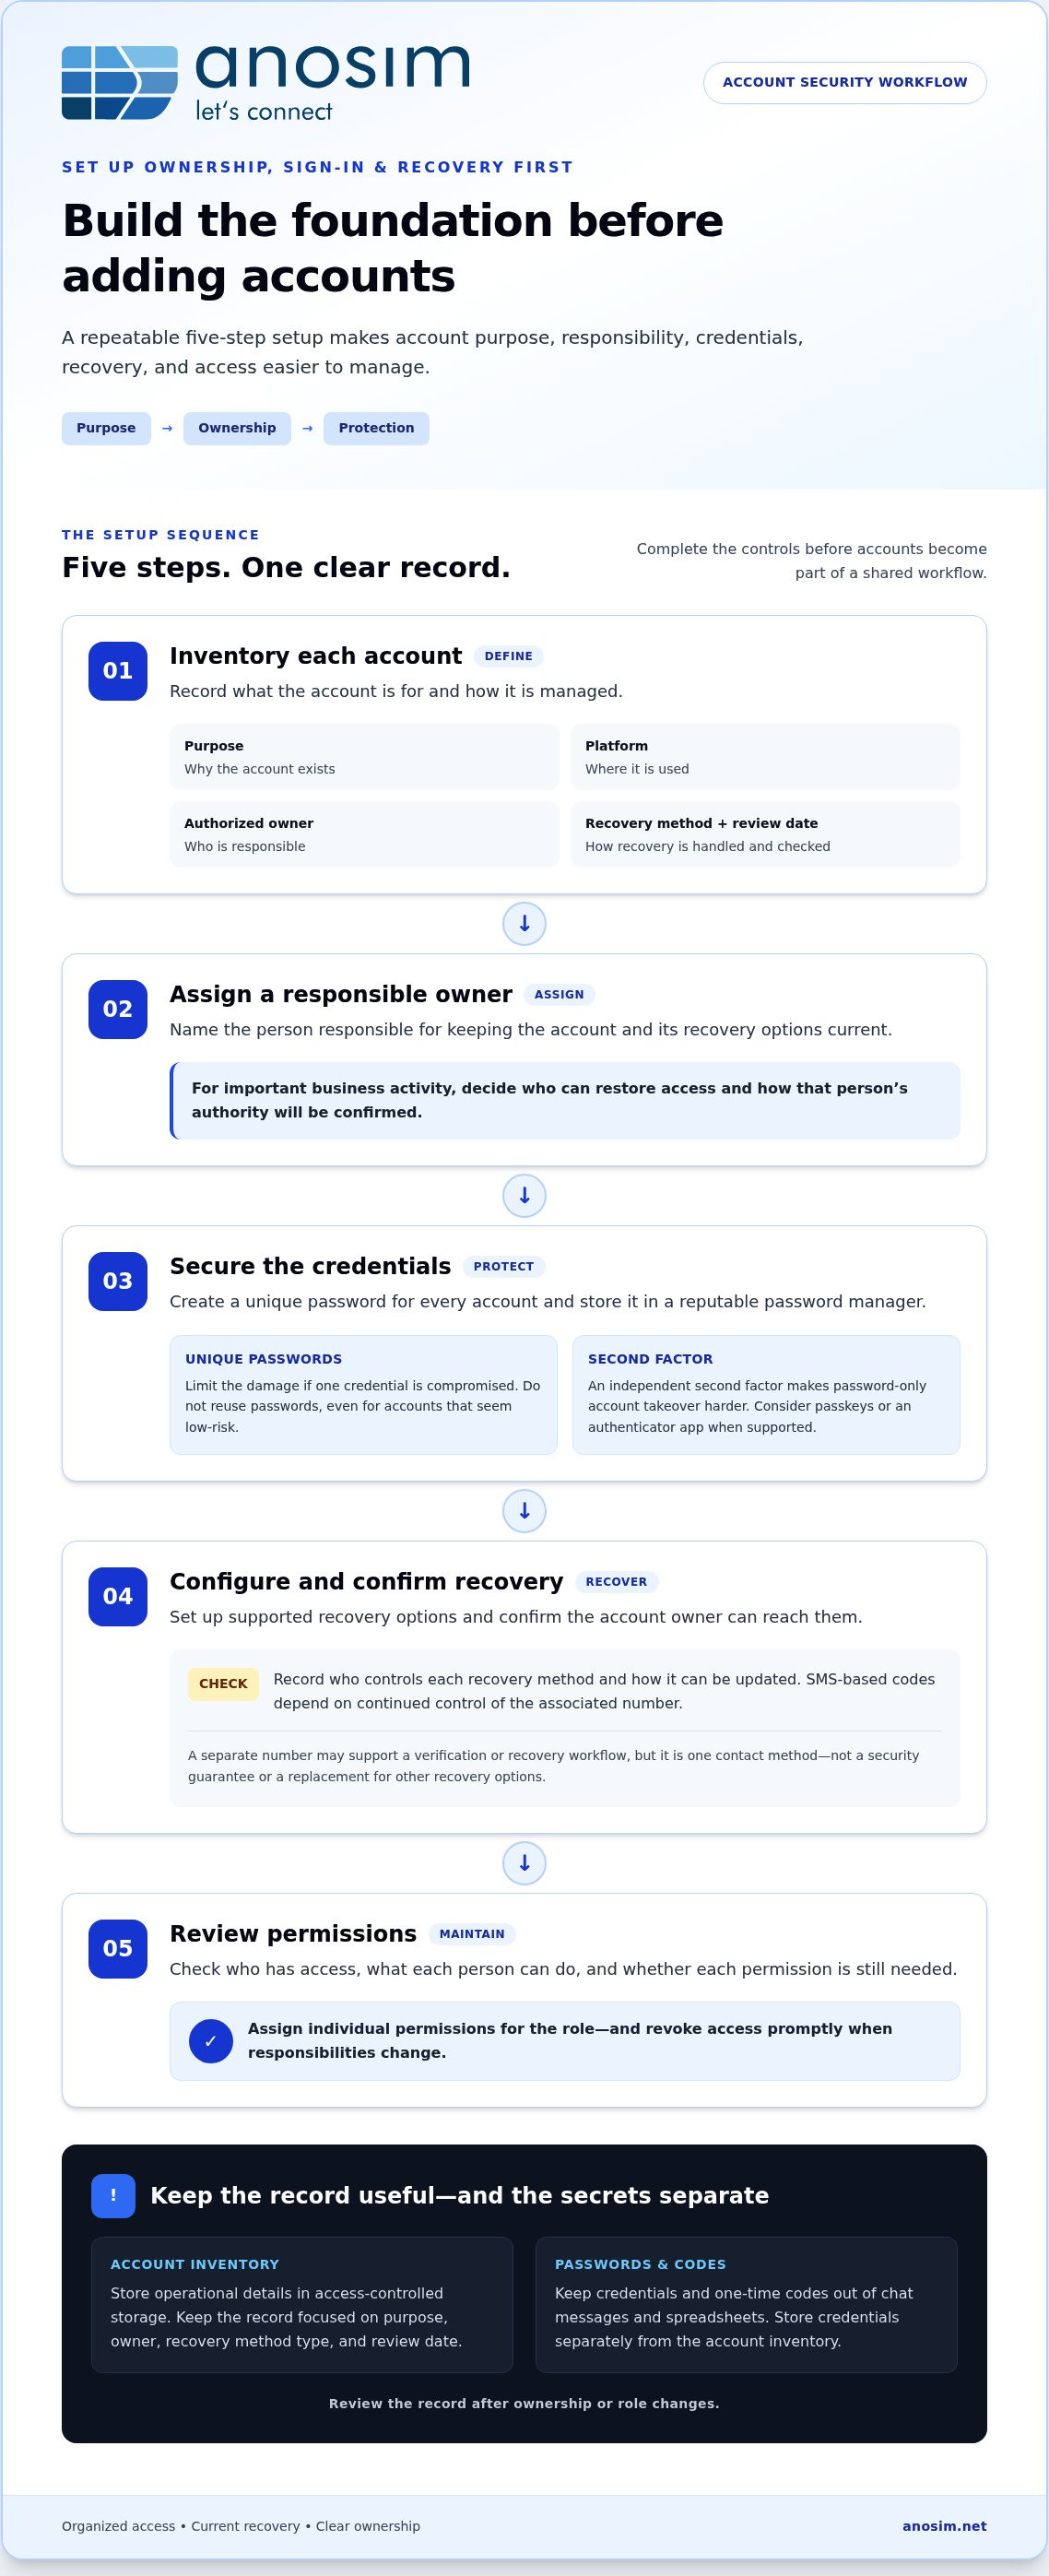
Настройте владение, вход и восстановление до того, как добавлять аккаунты в общий рабочий процесс. Если у каждого аккаунта есть понятное назначение и ответственный владелец, позже проще заметить устаревший доступ или устаревшие данные для восстановления. Используйте следующий порядок настройки:
- Проведите инвентаризацию аккаунтов. Зафиксируйте для каждого аккаунта назначение, платформу, уполномоченного владельца, способ восстановления и дату следующей проверки.
- Назначьте владельцев. Определите человека, ответственного за актуальность аккаунта и способов его восстановления.
- Защитите учётные данные. Создайте уникальный пароль для каждого аккаунта и храните его в надёжном менеджере паролей.
- Настройте восстановление. Подключите поддерживаемые способы восстановления и убедитесь, что владелец аккаунта имеет к ним доступ.
- Проверьте права доступа. Выясните, у кого есть доступ, что эти люди могут делать и нужны ли ещё все права.
Уникальные пароли ограничивают ущерб от компрометации одних учётных данных, а независимый второй фактор затрудняет захват аккаунта при знании одного лишь пароля. Не используйте пароли повторно, даже для аккаунтов, которые кажутся малорискованными. Не храните пароли и одноразовые коды в чатах и таблицах, где их можно скопировать, переслать или раскрыть людям, которым доступ не нужен.
Создайте защищённый реестр аккаунтов и их владельцев
Реестр должен описывать работу с аккаунтами, а не содержать секреты. Укажите назначение аккаунта, уполномоченного владельца, тип способа восстановления и дату проверки. Храните реестр в хранилище с контролем доступа, отдельно от паролей и кодов аутентификации. Проверяйте его после смены владельца или ролей. Если аккаунт больше не нужен, закройте его через официальную процедуру платформы, а не оставляйте неиспользуемый доступ активным.
Защищайте вход, восстановление и доступ команды
Используйте менеджер паролей для создания и хранения уникальных учётных данных. Если платформа поддерживает ключи доступа (passkeys) или приложение-аутентификатор, рассмотрите эти варианты. SMS-коды зависят от постоянного контроля над привязанным номером, поэтому потеря или компрометация этого номера может нарушить доступ. Поддерживайте данные для восстановления в актуальном состоянии и ограничивайте их уполномоченными владельцами. В командах назначайте индивидуальные права и своевременно отзывайте доступ при смене ролей.
Для каждого аккаунта зафиксируйте, кто может одобрять изменения способов восстановления и как будет подтверждаться владение. Не делайте личный телефон или e-mail одного сотрудника единственным способом восстановления критически важного рабочего аккаунта. Если отдельный номер подходит для процесса, рассматривайте его как один из контактов для верификации или восстановления, а не как гарантию безопасности. Варианты аренды номеров от Anosim поддерживают процессы, в которых для входящей верификации используется отдельный номер.
Планируйте регулярные проверки, чтобы убедиться, что владельцы аккаунтов, контакты для восстановления и права доступа остаются актуальными. Проверка конфиденциальности также помогает выявить лишнее раскрытие данных. NIST Privacy Framework предлагает структуру для выявления рисков конфиденциальности и управления ими. Такие проверки упрощают безопасное управление несколькими аккаунтами при изменении обязанностей.
Сравнивайте инструменты разделения аккаунтов, не ожидая гарантий
Инструменты разделения аккаунтов решают разные задачи, поэтому выбирайте их по функции, а не рассматривайте как взаимозаменяемые средства безопасности. Менеджер паролей защищает работу с учётными данными; профили браузера разделяют сессии; отдельный номер может поддерживать процессы верификации; мобильный прокси меняет сетевую маршрутизацию. Ни один из них не определяет, разрешает ли платформа несколько аккаунтов, и не гарантирует одобрения.
Менеджер паролей
Назначение: хранит уникальные учётные данные. Польза для контроля доступа: функции контролируемого совместного доступа могут ограничить круг лиц, имеющих доступ к общим учётным данным. Сложность: от низкой до умеренной после упорядочивания аккаунтов. Ограничения: не изолирует сессии браузера и не заменяет MFA и защиту устройства.
Отдельные профили браузера
Назначение: разделяет cookie, входы и сессии браузера. Польза для контроля доступа: помогает пользователям выбрать правильную среду аккаунта, но сам по себе не управляет правами. Сложность: низкая для нескольких профилей, выше, если команде нужны единые названия и обслуживание. Ограничения: не защищает пароли и не гарантирует одобрения платформы.
Выделенный номер
Назначение: предоставляет отдельный номер для законного процесса верификации или восстановления. Польза для контроля доступа: позволяет разделить контактные данные, но не является системой контроля доступа. Сложность: требует понятного владения и планирования непрерывности. Ограничения: не заменяет надёжную аутентификацию, а один лишь номер не может обеспечить восстановление аккаунта.
Мобильный прокси
Назначение: маршрутизирует сетевой трафик через инфраструктуру мобильной сети. Польза для контроля доступа: отсутствует как для учётных данных, так и для прав команды. Сложность: зависит от того, как управляются сетевые настройки. Ограничения: не защищает вход, не даёт права на дополнительные аккаунты, не обеспечивает анонимность и не позволяет обходить правила платформ.
Когда помогают отдельные профили браузера?
Профили полезны, когда на одном рабочем месте используются несколько авторизованных аккаунтов. Понятно названный профиль для каждого рабочего контекста снижает вероятность публикации из клиентского аккаунта, когда вы собирались использовать рабочий. Поддерживайте настройку единообразной и прозрачной. Профили не заменяют MFA, защиту устройства и регулярную проверку прав и не должны использоваться для сокрытия личности или обхода механизмов контроля платформы.
Когда имеют значение отдельный номер или мобильный прокси?
Отдельный номер может подойти для законного процесса, которому нужны отдельные контактные данные для верификации или восстановления. Для долгосрочной непрерывности определите, кто управляет номером и как будет сохраняться доступ к нему. Выделенный номер не гарантирует доступ к аккаунту. У мобильного прокси другая роль: он маршрутизирует трафик через инфраструктуру мобильной сети, но не обеспечивает анонимность и не защищает от проверки. Соблюдайте действующие правила платформы в отношении аккаунтов и использования сети.
Инструменты разделения аккаунтов упорядочивают сессии, но не могут гарантировать одобрения платформы. Чтобы безопасно управлять несколькими аккаунтами, сопоставляйте каждый инструмент с определённой рабочей задачей и считайте соблюдение правил платформы границей его использования.
Используйте воспроизводимый процесс для ежедневного и командного управления аккаунтами
Постоянный порядок действий снижает вероятность использовать не тот аккаунт или оставить доступ открытым на общем устройстве. Перед началом задачи проверьте аккаунт, уполномоченного пользователя и назначенный профиль браузера. После завершения убедитесь, что нужное изменение внесено, и выйдите из аккаунта, если устройство или сессия не должны оставаться авторизованными. Такие проверки упрощают безопасное управление несколькими аккаунтами, не полагаясь только на память.
Настройте повторяемый порядок входа и работы с сессиями
Используйте одну и ту же последовательность для каждой рабочей сессии. Сопоставьте аккаунт с его утверждённым профилем, проверьте, что отображаемая организация или имя пользователя верны, и подтвердите аккаунт перед публикацией поста, платежом или изменением настроек. Не сохраняйте конфиденциальные сессии на общих или неуправляемых устройствах. При передаче работы используйте утверждённый в команде процесс выдачи доступа, а не оставляйте открытую сессию следующему человеку.
- Перед работой: проверьте аккаунт и профиль, затем убедитесь, что используете авторизованное устройство.
- Во время работы: проверяйте, в каком аккаунте вы находитесь, перед важными действиями, например изменением платёжных данных или публикацией контента.
- После работы: выйдите из аккаунта, где это уместно, и отметьте любые рабочие проблемы в утверждённом журнале команды.
Рабочие заметки должны быть полезными, но не содержать конфиденциальных данных. Фиксируйте, что произошло, когда, какой аккаунт был затронут и кто отвечает за дальнейшие действия. Не указывайте пароли, коды восстановления или одноразовые коды в заметках, тикетах или чатах. В командах документируйте выдачу доступа и смену ролей, определите порядок работы с общими устройствами и периодически проверяйте права. Своевременно отзывайте доступ, когда человек меняет роль или он ему больше не нужен.
Проходите верификацию и восстановление без потери непрерывности
Используйте номер для восстановления, которым управляет владелец аккаунта, и сохраняйте доступ к нему, пока аккаунт от него зависит. Назначьте ответственного за обновление способа восстановления при смене номера или владельца. Относитесь к каждому SMS-коду как к конфиденциальным учётным данным: не пересылайте его, не используйте повторно и не храните в общем документе. Вводите его только в авторизованной процедуре входа или восстановления соответствующей платформы.
Если вход выглядит подозрительно, действуйте в чёткой последовательности. Сначала защитите e-mail-аккаунт, связанный с затронутым сервисом, поскольку через него можно сбросить другие учётные данные. Затем смените пароль затронутого аккаунта, завершите незнакомые сессии, если платформа это позволяет, проверьте данные для восстановления и недавнюю активность и уведомите владельца аккаунта или администратора команды. Ведите краткую запись об инциденте, не указывая секреты. Если вернуть контроль не удаётся, следуйте официальной процедуре восстановления платформы.
Для законного процесса с входящей SMS-верификацией процесс могут поддержать варианты SMS-активации. Варианты приёма входящих SMS от Anosim дают ещё один способ решать задачи отдельной верификации. Номер поддерживает процесс верификации, но не гарантирует восстановление аккаунта и не заменяет механизмы безопасности платформы.
Выбирайте инфраструктуру конфиденциальности, подходящую для процесса, соответствующего правилам
Инфраструктура работает лучше всего, когда у каждой меры контроля есть конкретная задача. Учётные данные защищают вход, профили браузера упорядочивают сессии, а номера телефонов могут поддерживать верификацию или непрерывность восстановления. Ни один из этих инструментов не меняет того, что разрешает платформа. Прежде чем добавлять инфраструктуру, изучите действующие правила платформы для аккаунтов и автоматизации и выбирайте только те меры, которые закрывают реальную рабочую потребность.
Подбирайте инструмент под реальную рабочую потребность
Входящая SMS-активация может подойти для разрешённого процесса одноразовой верификации. Если законный процесс зависит от сохранения доступа к номеру ради долгосрочной непрерывности восстановления, лучше может подойти аренда номера. Сравните варианты аренды номеров в рамках этого решения и задокументируйте, кто управляет номером и как он поддерживает работу с аккаунтом.
Мобильные прокси служат другой цели: они маршрутизируют сетевой трафик через инфраструктуру мобильной сети. Они не защищают пароли, не дают права на дополнительные аккаунты и не обеспечивают анонимность. Рассматривайте их как инфраструктуру сетевой маршрутизации, а не как меру безопасности или способ обойти санкции платформы. Отдельный номер также не гарантирует одобрения аккаунта, успешной верификации или восстановления. Правила платформ и безопасность на уровне аккаунта остаются ключевыми.
Начните с определения пробела, который вы хотите закрыть. Если проблема в повторном использовании учётных данных, улучшите работу с паролями. Если пользователи постоянно открывают не ту сессию, упорядочьте профили браузера. Если разрешённому процессу верификации нужны отдельные контактные данные, рассмотрите подходящий вариант номера. Не добавляйте инструменты без чёткой цели, владельца и плана их обслуживания.
Начните с небольшой задокументированной проверки безопасности
Проверяйте каждый аккаунт, прежде чем менять его настройку. Подтвердите уполномоченного владельца, уникальный пароль, доступные варианты MFA, данные для восстановления и текущих пользователей. Затем с помощью инструментов платформы закройте устаревшие сессии и отзовите доступ, который больше не нужен. Зафиксируйте дату проверки и последующие задачи, но не включайте пароли, коды восстановления и одноразовые коды в записи аудита.
Такая проверка также помогает отделить решения в области конфиденциальности от гарантий безопасности. Выделенный номер позволяет отделить контакт для верификации от личного номера, но доступ к нему должен оставаться под надлежащим контролем. Сервис входящей верификации может поддерживать процессы, в которых нужно принимать SMS. Он не может отменить правила платформы. Если нужен номер на более долгий срок, задокументируйте его назначение и ответственного за непрерывность, прежде чем на него полагаться.
Чтобы безопасно управлять несколькими аккаунтами, начните с минимального изменения, которое закрывает задокументированную потребность, затем убедитесь, что владелец аккаунта может пользоваться им и восстанавливать его в рамках правил платформы. Сервисы верификации Anosim поддерживают разрешённые процессы, которым нужен приём входящих SMS.
Сделайте безопасность аккаунтов частью рабочего распорядка
Превратите процесс работы с аккаунтами в рабочий стандарт. Назначьте ответственного за актуальность реестра, установите регулярное время для проверки доступа и данных для восстановления и задокументируйте, что должно происходить, когда кто-то меняет роль или аккаунт выдаёт предупреждение безопасности. Постоянный порядок действий помогает замечать пробелы до того, как они нарушат работу.
Привязывайте инфраструктуру к конкретной потребности. Входящая SMS-активация и долгосрочная аренда номеров от Anosim поддерживают разные процессы верификации, а мобильные прокси от нашего партнёра proxied.com предоставляют вариант сетевой маршрутизации. Эти инструменты поддерживают определённые задачи; они не гарантируют одобрения аккаунта, не заменяют защиту входа и не отменяют правила платформ. Используйте их только там, где они подходят для законного и разрешённого процесса.
Применяйте одну и ту же проверку к каждому аккаунту и обновляйте порядок действий при изменении команды или обязанностей. С понятным владением и постоянными привычками вы сможете безопасно управлять несколькими аккаунтами и сохранять процесс практичным по мере изменения ваших потребностей. Если входящая верификация является частью вашего процесса, ознакомьтесь с вариантами SMS-верификации от Anosim.
Часто задаваемые вопросы
Безопасно ли управлять несколькими аккаунтами на одном устройстве?
Да, если устройство защищено, а аккаунты используются так, как разрешает каждая платформа. Обновляйте операционную систему и браузер, используйте надёжную блокировку устройства и избегайте недоверенных расширений, которые могут получить доступ к данным аккаунтов. Если устройством пользуются несколько человек, по возможности создайте отдельные учётные записи пользователей операционной системы. Общее устройство увеличивает риск, если его потеряли, заразили или оставили разблокированным, поэтому защитите его, прежде чем выполнять на нём конфиденциальные задачи с аккаунтами.
Могут ли отдельные профили браузера предотвратить связывание или ограничение аккаунтов?
Нет. Профили могут разделять локальные cookie и сессии, но не могут гарантировать, что сервис не свяжет аккаунты или не применит ограничения. Платформы могут использовать информацию, выходящую за рамки сессии браузера, а их правила для аккаунтов различаются. Используйте профили, чтобы сократить ошибки в работе, например выбор не того корпоративного входа, а не для сокрытия запрещённой активности. Если сервис пометил аккаунт, следуйте его процедуре проверки или обжалования, а не создавайте новый аккаунт, чтобы обойти ограничение.
Как команде безопасно совместно использовать доступ к нескольким аккаунтам?
Используйте делегированные роли или функции бизнес-доступа платформы, если они доступны, предоставляя каждому человеку индивидуальный вход и только те права, которые нужны для его работы. Например, сотруднику, который планирует публикации, могут быть не нужны управление оплатой или права владельца. Установите процедуру одобрения для важных изменений, например добавления администратора или изменения реквизитов для выплат. Если платформа допускает только общие учётные данные, ограничьте доступ уполномоченными сотрудниками и фиксируйте, кто отвечает за аккаунт.
Что произойдёт, если я потеряю доступ к номеру телефона, используемому для верификации аккаунта?
Вы можете не получить новый код для входа или восстановления, и доступ задержится, пока платформа не подтвердит вашу личность другим способом. Если у вас ещё есть активная сессия, проверьте настройки безопасности аккаунта и обновите номер через официальную процедуру. Если доступ заблокирован, воспользуйтесь процедурой восстановления аккаунта на платформе и предоставьте запрошенную информацию. Не рассчитывайте на то, что номер можно снова закрепить за вами или что старый код сработает.
Нужно ли использовать отдельный номер телефона для каждого аккаунта?
Не обязательно. Используйте отдельные номера только тогда, когда платформа это разрешает и процессу действительно нужны отдельные данные для верификации или связи. Проверьте, допускает ли сервис один номер для нескольких аккаунтов или требует отдельный номер для каждого, поскольку требования различаются. Также подумайте, у кого останется доступ при смене владельца аккаунта. Номер — это канал связи и верификации, а не доказательство безопасности аккаунта и не гарантия восстановления.
Достаточно ли мобильных прокси для защиты нескольких аккаунтов?
Нет. Мобильный прокси меняет маршрутизацию сетевого трафика, но не защищает устройство, учётные данные для входа и не контролирует, у кого есть права в аккаунте. Он также не гарантирует анонимность и не мешает платформе проверять активность. Если вы используете его для законной задачи сетевой маршрутизации, держите его отдельно от плана контроля доступа и соблюдайте правила сервиса. Не используйте маршрутизацию через прокси для обхода лимитов аккаунтов или санкций.
Можно ли использовать коды SMS-верификации как надёжный способ восстановления?
SMS-коды могут быть частью процесса верификации или восстановления на платформе, но их не следует считать полноценным планом безопасности. Код временный и конфиденциальный: вводите его только в официальной процедуре платформы и никогда не отправляйте коллеге или сотруднику поддержки, который его запрашивает. Держите наготове альтернативный способ восстановления, если сервис его поддерживает. Чтобы безопасно управлять несколькими аккаунтами, задокументируйте, кто управляет номером для верификации и что делать при потере доступа.